Slovenčina
Z praxe / Prevence
Bezpečnost firmy: prevence od kódu po interní síť
Co má zahrnovat průběžná bezpečnostní péče: weby, interní systémy, servery, kód, přístupy, aktualizace, zálohy a připravený zásah.
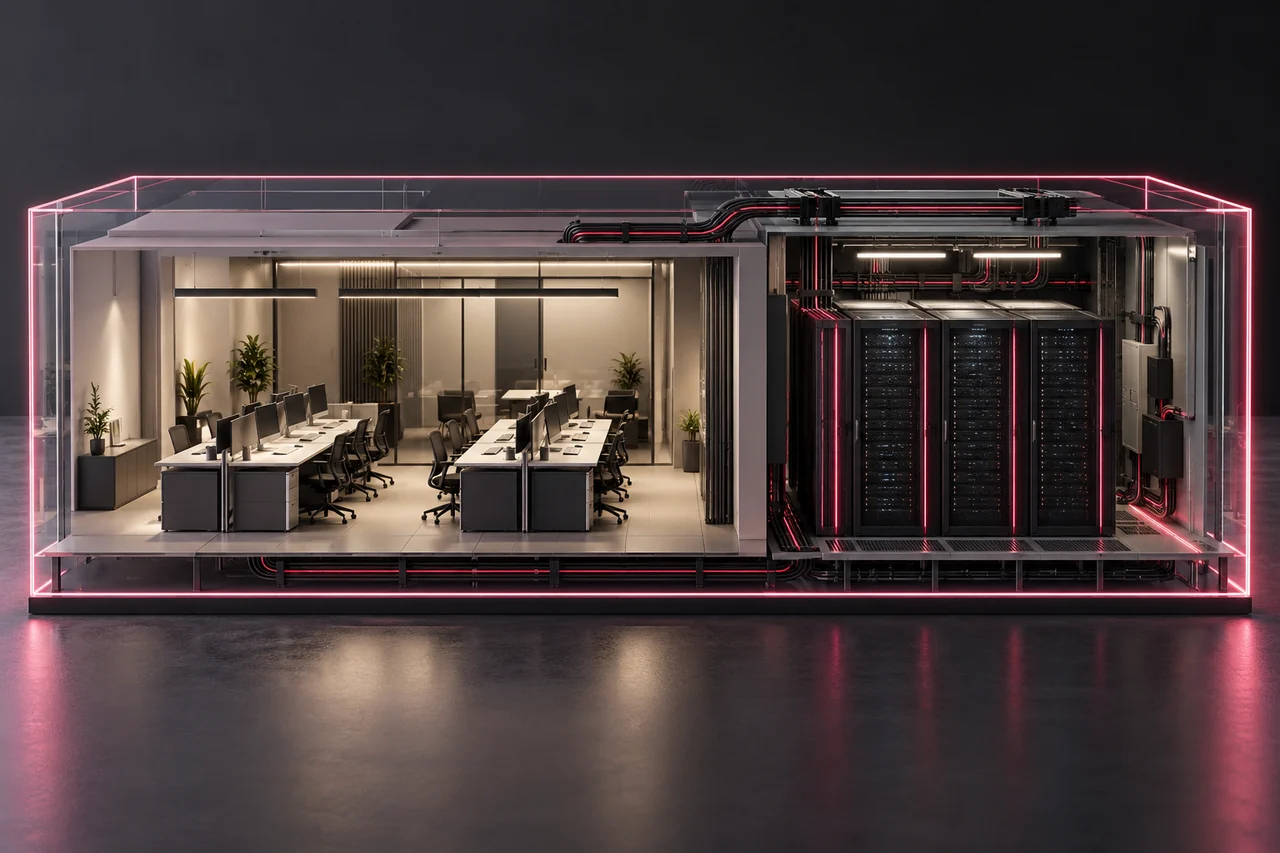
Firma nemá jednu bezpečnost webu a druhou bezpečnost všeho ostatního. Účty, servery, kód, síť a dodavatelé jsou propojené. Slabé místo v jedné části může změnit riziko celého provozu.
Případy PHP, React2Shell a Shai-Hulud ukazují odlišné typy problémů. Neexistuje jedno tlačítko, které je všechny vyřeší. Potřebujete udržitelný režim práce.
1. Mějte přehled o tom, co provozujete
Sepište veřejné weby, interní aplikace, servery, domény, síťová zařízení a důležité externí služby. Zaznamenejte správce, podporu, přístupy a závislosti. Nezapomeňte na testovací instalace a staré projekty, které jsou stále dostupné.
2. Přiřaďte odpovědnost za aktualizace
Každá důležitá komponenta potřebuje vlastníka upozornění a oprav. Určete, jak se posoudí naléhavost, kdo může schválit servisní zásah a jak se ověří výsledek. Interval kontroly volte podle expozice a rizika; kritické oznámení nemá čekat na běžný administrativní termín.
3. Kontrolujte kód i jeho cestu do produkce
Bezpečnostní kontrola má zahrnovat závislosti, oprávnění repozitáře, publikační procesy a tajemství. Při přebírání projektu si vyžádejte dokumentaci a domluvte, kdo spravuje integrace. Návrh kódu od AI má projít stejným odborným posouzením a funkčním testem jako jiná změna.
4. Oddělte oprávnění a síťová prostředí
Zaměstnanec, externí dodavatel, zařízení hosta a server nepotřebují stejná práva. Zhodnoťte vícefaktorové ověřování, nevyužívané účty, vzdálené přístupy a oddělení sítí. Při odchodu člověka nebo změně dodavatele musí existovat postup odebrání přístupů.
5. Sledujte události, které někdo vyhodnotí
Monitoring má mít vlastníka a srozumitelnou eskalaci. Vysoký počet upozornění bez reakce není funkční dohled. Vyberte kritické funkce a podezřelé události, ke kterým umíte přiřadit další krok.
6. Ověřujte zálohy a obnovu
Zkoušejte obnovu dat, konfigurací a aplikace v dohodnutém rozsahu. Sledujte čas, chybějící informace i výslednou funkčnost. Podle cílů firmy může být potřebný i failover na záložní provoz.
7. Připravte lidi na incident
Určete kontakty, rozhodovací práva a způsob uchování dostupných důkazů. Zaměstnanci mají vědět, kam hlásit podezřelou zprávu, neznámé přihlášení nebo neobvyklé chování systému. Postupy musí zůstat dostupné i při výpadku běžných nástrojů.
Co má přinášet pravidelná péče
Srozumitelný přehled provedených změn, nových zjištění a otevřených rizik. Firma má vědět, co je vyřešené, co čeká na rozhodnutí a co potřebuje větší modernizaci. Frekvenci i rozsah je vhodné průběžně přizpůsobovat změnám projektu.
Bezpečnostní audit pomůže určit priority. Následná správa má zajistit, aby se opravy, aktualizace a ověřování obnovy staly pravidelnou prací.
Zdroje a další čtení
Odkazy vedou na původní oznámení, zprávy a dokumentaci, ze kterých článek vychází.