Čeština
Bezpečnosť / Únik údajov
Po úniku dát na Univerzite Karlovej dostalo približne 55 000 študentov výzvu na zmenu hesla
Útočník sa po napadnutí webovej aplikácie dostal k údajom študijného systému Univerzity Karlovej v Prahe. Škola potvrdila, že stiahol aj osobné údaje, a preventívne požiadala študentov a zamestnancov o zmenu hesla. Prípad ukazuje, čo si môžu školy aj firmy preveriť na svojich portáloch skôr, než budú musieť zisťovať rozsah vlastného úniku.
Čo univerzita potvrdila
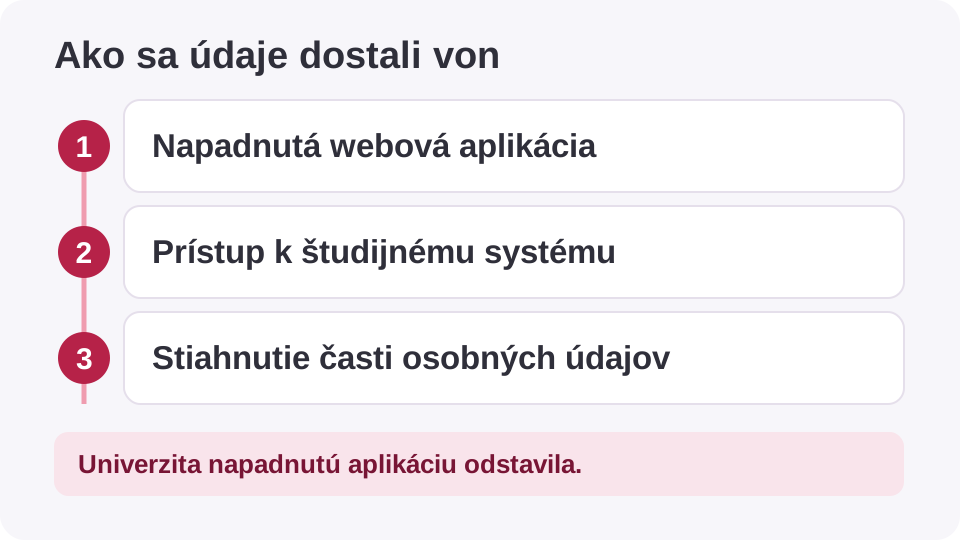
Útočník kompromitoval jednu webovú aplikáciu Univerzity Karlovej. Následne získal neoprávnený prístup k údajom v centrálnom Studijnom informačnom systéme (SIS) a časť z nich stiahol. Medzi stiahnutými údajmi boli aj osobné údaje. Škola napadnutú aplikáciu odstavila, zabezpečila súvisiace prístupy a incident nahlásila českému Národnému úradu pre kybernetickú a informačnú bezpečnosť (NÚKIB). Pražská polícia 13. novembra potvrdila, že prijala trestné oznámenie. [1] [4]
Univerzita útok vo vyjadrení z 13. novembra 2026 opísala ako incident z predchádzajúcich dní. Presný deň prieniku ani spôsob, akým sa útočník dostal do webovej aplikácie, nezverejnila. Naďalej zisťuje, ktoré údaje boli sprístupnené, koľkých ľudí sa únik týka a či niekto stiahnuté informácie ďalej zneužil. [1]
Prečo škola vyzvala na zmenu hesla
ČTK 14. novembra na základe vyjadrenia hovorkyne školy uviedla, že výzvu dostalo približne 55 000 študentov. Univerzita ju poslala aj zamestnancom. Číslo označuje počet študentov oslovených preventívnou výzvou. Počet ľudí dotknutých únikom zostáva otvorený. Doterajšie interné vyšetrovanie podľa univerzity nepotvrdilo plošné napadnutie používateľských účtov ani narušenie prevádzky centrálnych informačných systémov. [2] [5]
Škola poslala študentom pokyny 13. novembra. V nich uviedla termín 23. novembra 2026 a automatické zneplatnenie starého hesla po uplynutí lehoty. Ak sa vás výzva týka, otvorte centrálnu autentizačnú službu (CAS) z oficiálneho webu školy a postup overte v pokynoch univerzity. Túto cestu sa oplatí použiť najmä vtedy, keď sa vám v schránke objaví ďalšia správa, ktorá žiada prihlásenie. V čase incidentu vyzerá podobná požiadavka prirodzene aj v podvodnom e-maile. [3]
Pri hromadnej zmene hesiel dostane zabrať aj používateľská podpora. Prírodovedecká fakulta upozornila, že po zmene hesla v CAS môže byť telefón odhlásený z účtu Google Workspace a výzva od Googlu na ňom nemusí fungovať. Ľuďom, ktorí sa overovali iba takto, odporučila pripraviť si pred zmenou aj ďalšiu metódu alebo záložné kódy. [9]
Čo má školský portál spoločné s firemným webom
Vo firme môže podobnú úlohu plniť zákaznícky portál, servisný formulár alebo stránka, kde si ľudia kontrolujú objednávky. Keď portál zobrazuje stav reklamácie, spravidla získava údaje z ďalšieho systému. Zákazník vidí jednu reklamáciu. Aplikácia na pozadí môže mať vlastný technický účet a prístup k väčšiemu množstvu záznamov. O rozsahu možnej škody pri napadnutí rozhoduje aj to, čo presne tento účet môže čítať, meniť a exportovať. [6]
Predstavte si portál, ktorý na zobrazenie reklamácie potrebuje jej číslo a stav. Firma môže prístup portálu obmedziť na tieto údaje a overovať, komu konkrétna reklamácia patrí. Hromadný export potom môže zostať vyhradený pre oddelený nástroj s prístupom iba pre poverených ľudí. Takéto rozdelenie práv pomáha obmedziť dopad incidentu aj pri portáli, ktorý už roky funguje bez zjavného problému. Príklad opisuje bežné firemné prepojenie. Podrobnosti o technických oprávneniach napadnutej aplikácie univerzita nezverejnila. [1] [6]
Čo preveriť vo vlastnej firme
- Začnite aplikáciami dostupnými z internetu. Zahrňte zákaznícke a partnerské portály, staré formuláre aj weby, ktoré spravuje externý dodávateľ. Ku každej aplikácii priraďte vlastníka, evidujte aktualizácie a zistite, z ktorých systémov čerpá údaje. Starý portál bez vlastníka sa pri incidente ťažko odstavuje, pretože nikto nevie, čo od neho ešte závisí.
- Overte oprávnenia technických účtov. Správcu požiadajte o výpis skutočných práv a porovnajte ho s tým, čo aplikácia pri práci potrebuje. Pri každej integrácii si nechajte vysvetliť, prečo má prístup k citlivým údajom alebo funkcii hromadného exportu. Kontrolu zmien robte na dohodnutom testovacom prostredí. [6]
- Skontrolujte, čo po sebe zanechá export. Preverte, či záznamy zachytávajú prihlásenia, zmeny oprávnení a významné exporty. Pri vyšetrovaní pomôže vedieť, ktorý účet akciu spustil, kedy a v akom rozsahu. Do záznamov neukladajte heslá ani kompletný obsah citlivých exportov. [7]
- Dohodnite spôsob odstavenia a komunikácie. Vopred určte, kto môže aplikáciu izolovať alebo zablokovať jej prístup k dátam a kto rozhodne o návrate do prevádzky. Určte aj dôveryhodný kanál pre pokyny používateľom. Pri hromadnej zmene hesiel môže byť prvým miestom na overenie známa stránka podpory alebo priamo intranet. [8]
Čo urobiť pri podozrení na únik
Zapojte správcu systému a okamžite zabezpečte dostupné záznamy z webovej aplikácie, prihlasovania a napojených služieb. S IT tímom obmedzte podozrivý prístup a zaznamenajte, kedy a prečo ste prijali jednotlivé opatrenia. Ak môžu byť dotknuté osobné údaje, zapojte aj osobu zodpovednú za ich ochranu, aby zhodnotila dopad, oznamovacie povinnosti a obsah prípadnej správy používateľom. [8]
Ak firma potrebuje dočasne obslúžiť zákazníkov bez portálu, nech použije už schválený náhradný kanál a má jasný postup overenia totožnosti. Pri návrate do prevádzky si nechajte potvrdiť, že IT tím preveril príčinu v rozsahu dostupných dôkazov, obmedzil dotknuté oprávnenia a vie sledovať ďalšie podozrivé udalosti. Obnovenie portálu rieši dostupnosť služby. Rozsah možného úniku vyhodnocujte aj po obnove podľa záznamov a nových zistení. [8]
Najkratšia kontrola pre vedenie firmy
Vyberte jeden externý portál a dajte si ukázať tri veci. Ktoré údaje dokáže načítať, kto vie jeho prístup zastaviť a z ktorého záznamu zistíte, či niekto údaje exportoval? Odpovede vám pomôžu obmedziť únik aj zistiť jeho skutočný rozsah.
Ak váš web pristupuje k dátam z CRM, e-shopu alebo iného interného systému, bezpečnostný audit Faust Agency pomôže preveriť jeho prístupy a určiť, čo upraviť ako prvé.
Zdroje a ďalšie čítanie
Odkazy vedú na pôvodné oznámenia, správy a dokumentáciu, z ktorých článok vychádza.
- cuni.cz/UK-16212.html
- cuni.cz/UK-16214.html
- security.cuni.cz/cs/caspasswordchange2026-11-13
- irozhlas.cz/zpravy-domov/univerzita-karlova-praha-kyberneticky-utok-hackeri_2611131134_ako
- ceskenoviny.cz/zpravy/-uk-pri-kybernetickem-utoku-pachatel-plosne-neohrozil-uzivatelske-ucty/2901579
- cheatsheetseries.owasp.org/cheatsheets/Authorization_Cheat_Sheet.html
- cheatsheetseries.owasp.org/cheatsheets/Logging_Cheat_Sheet.html
- csrc.nist.gov/pubs/sp/800/61/r3/final
- natur.cuni.cz/aktuality/12794-zmena-hesla-v-cas-v-souvislosti-s-aktualni-situaci-v-internetove-bezpecnosti