Slovenčina
Bezpečnost / Únik dat
Po úniku dat z Univerzity Karlovy dostalo zhruba 55 000 studentů výzvu ke změně hesla
Útočník se po napadení webové aplikace dostal k datům studijního systému Univerzity Karlovy v Praze. Škola potvrdila, že stáhl i osobní údaje, a preventivně požádala studenty a zaměstnance o změnu hesla. Případ ukazuje, co si mohou školy i firmy prověřit na svých portálech dřív, než budou muset zjišťovat rozsah vlastního úniku.
Co univerzita potvrdila
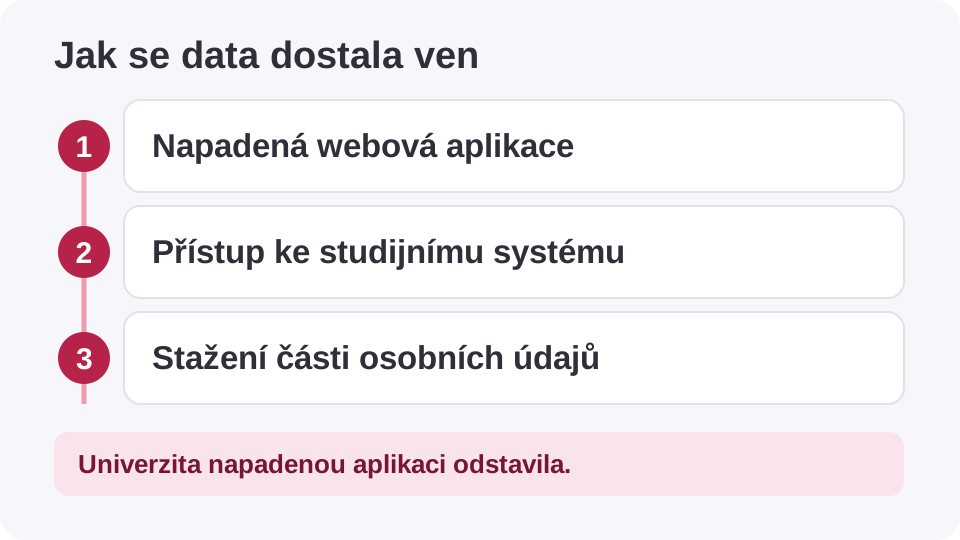
Útočník kompromitoval jednu webovou aplikaci Univerzity Karlovy. Následně získal neoprávněný přístup k datům v centrálním Studijním informačním systému (SIS) a část z nich stáhl. Mezi staženými daty byly i osobní údaje. Škola napadenou aplikaci odstavila, zabezpečila související přístupy a incident nahlásila Národnímu úřadu pro kybernetickou a informační bezpečnost (NÚKIB). Pražská policie 13. listopadu potvrdila, že přijala trestní oznámení. [1] [4]
Univerzita útok ve vyjádření z 13. listopadu 2026 popsala jako incident z předchozích dnů. Přesný den průniku ani způsob, jakým se útočník do webové aplikace dostal, nezveřejnila. Nadále zjišťuje, které údaje byly zpřístupněny, kolika lidí se únik týká a zda někdo stažené informace dále zneužil. [1]
Proč škola vyzvala ke změně hesla
ČTK 14. listopadu na základě vyjádření mluvčí školy uvedla, že výzvu dostalo zhruba 55 000 studentů. Univerzita ji poslala i zaměstnancům. Číslo označuje počet studentů oslovených preventivní výzvou. Počet lidí dotčených únikem zůstává otevřený. Dosavadní interní šetření podle univerzity nepotvrdilo plošné napadení uživatelských účtů ani narušení provozu centrálních informačních systémů. [2] [5]
Škola poslala studentům pokyny 13. listopadu. Uvedla v nich termín 23. listopadu 2026 a automatické zneplatnění starého hesla po uplynutí lhůty. Pokud se vás výzva týká, otevřete centrální autentizační službu (CAS) z oficiálního webu školy a postup si ověřte v pokynech univerzity. Tuto cestu se vyplatí použít hlavně tehdy, když se vám ve schránce objeví další zpráva, která žádá přihlášení. V době incidentu vypadá podobný požadavek přirozeně i v podvodném e-mailu. [3]
Při hromadné změně hesel dostane zabrat i uživatelská podpora. Přírodovědecká fakulta upozornila, že po změně hesla v CAS může být telefon odhlášen z účtu Google Workspace a výzva od Googlu na něm nemusí fungovat. Lidem, kteří se ověřovali pouze takto, doporučila připravit si před změnou i další metodu nebo záložní kódy. [9]
Co má školní portál společného s firemním webem
Ve firmě může podobnou roli plnit zákaznický portál, servisní formulář nebo stránka, kde si lidé kontrolují objednávky. Když portál zobrazuje stav reklamace, obvykle získává data z dalšího systému. Zákazník vidí jednu reklamaci. Aplikace na pozadí ale může mít vlastní technický účet a přístup k mnohem většímu množství záznamů. O rozsahu možné škody při napadení rozhoduje i to, co přesně tento účet může číst, měnit a exportovat. [6]
Představte si portál, který k zobrazení reklamace potřebuje její číslo a stav. Firma může přístup portálu omezit na tyto údaje a ověřovat, komu konkrétní reklamace patří. Hromadný export pak může zůstat vyhrazený pro oddělený nástroj s přístupem jen pro pověřené lidi. Takové rozdělení práv pomáhá omezit dopad incidentu i u portálu, který už léta funguje bez zjevného problému. Příklad popisuje běžné firemní propojení. Podrobnosti o technických oprávněních napadené aplikace univerzita nezveřejnila. [1] [6]
Co prověřit ve vlastní firmě
- Začněte aplikacemi dostupnými z internetu. Zahrňte zákaznické a partnerské portály, staré formuláře i weby, které spravuje externí dodavatel. Ke každé aplikaci přiřaďte vlastníka, evidujte aktualizace a zjistěte, ze kterých systémů čerpá data. Starý portál bez vlastníka se při incidentu těžko odstavuje, protože nikdo neví, co na něm ještě závisí.
- Ověřte oprávnění technických účtů. Požádejte správce o výpis skutečných práv a porovnejte ho s tím, co aplikace při práci potřebuje. U každé integrace si nechte vysvětlit, proč má přístup k citlivým údajům nebo k funkci hromadného exportu. Kontrolu změn dělejte na domluveném testovacím prostředí. [6]
- Zkontrolujte, co po sobě zanechá export. Prověřte, zda záznamy zachycují přihlášení, změny oprávnění a významné exporty. Při šetření pomůže vědět, který účet akci spustil, kdy a v jakém rozsahu. Do záznamů neukládejte hesla ani kompletní obsah citlivých exportů. [7]
- Domluvte způsob odstavení a komunikace. Předem určete, kdo může aplikaci izolovat nebo zablokovat její přístup k datům a kdo rozhodne o návratu do provozu. Určete i důvěryhodný kanál pro pokyny uživatelům. Při hromadné změně hesel může být prvním místem k ověření známá stránka podpory nebo přímo intranet. [8]
Co dělat při podezření na únik
Zapojte správce systému a okamžitě zajistěte dostupné záznamy z webové aplikace, přihlašování a napojených služeb. S IT týmem omezte podezřelý přístup a zaznamenejte, kdy a proč jste přijali jednotlivá opatření. Pokud mohou být dotčeny osobní údaje, zapojte i osobu odpovědnou za jejich ochranu, aby posoudila dopad, oznamovací povinnosti a obsah případné zprávy uživatelům. [8]
Pokud firma potřebuje dočasně obsloužit zákazníky bez portálu, ať použije už schválený náhradní kanál a má jasný postup ověření totožnosti. Při návratu do provozu si nechte potvrdit, že IT tým prověřil příčinu v rozsahu dostupných důkazů, omezil dotčená oprávnění a umí sledovat další podezřelé události. Obnovení portálu řeší dostupnost služby. Rozsah možného úniku vyhodnocujte i po obnově podle záznamů a nových zjištění. [8]
Nejkratší kontrola pro vedení firmy
Vyberte jeden externí portál a nechte si ukázat tři věci. Která data dokáže načíst, kdo umí zastavit jeho přístup a z jakého záznamu zjistíte, zda někdo data exportoval? Odpovědi vám pomohou omezit únik i zjistit jeho skutečný rozsah.
Pokud váš web přistupuje k datům z CRM, e-shopu nebo jiného interního systému, bezpečnostní audit Faust Agency pomůže prověřit jeho přístupy a určit, co upravit jako první.
Zdroje a další čtení
Odkazy vedou na původní oznámení, zprávy a dokumentaci, ze kterých článek vychází.
- cuni.cz/UK-16212.html
- cuni.cz/UK-16214.html
- security.cuni.cz/cs/caspasswordchange2026-11-13
- irozhlas.cz/zpravy-domov/univerzita-karlova-praha-kyberneticky-utok-hackeri_2611131134_ako
- ceskenoviny.cz/zpravy/-uk-pri-kybernetickem-utoku-pachatel-plosne-neohrozil-uzivatelske-ucty/2901579
- cheatsheetseries.owasp.org/cheatsheets/Authorization_Cheat_Sheet.html
- cheatsheetseries.owasp.org/cheatsheets/Logging_Cheat_Sheet.html
- csrc.nist.gov/pubs/sp/800/61/r3/final
- natur.cuni.cz/aktuality/12794-zmena-hesla-v-cas-v-souvislosti-s-aktualni-situaci-v-internetove-bezpecnosti