Čeština
AI vo vývoji / Bezpečnosť aplikácií
Vibe coding bez kontroly: 1,5 milióna kľúčov v otvorenej databáze a zmazané dáta
Prototyp môže byť hotový za víkend. Potom príde databáza zákazníkov, živá prevádzka a otázka, kto nesie zodpovednosť. Štyri doložené prípady od zmazaných dát po chýbajúce prístupové pravidlá ukazujú, prečo prompt „skontroluj security“ nestačí a kedy je AI naopak výborným pomocníkom.
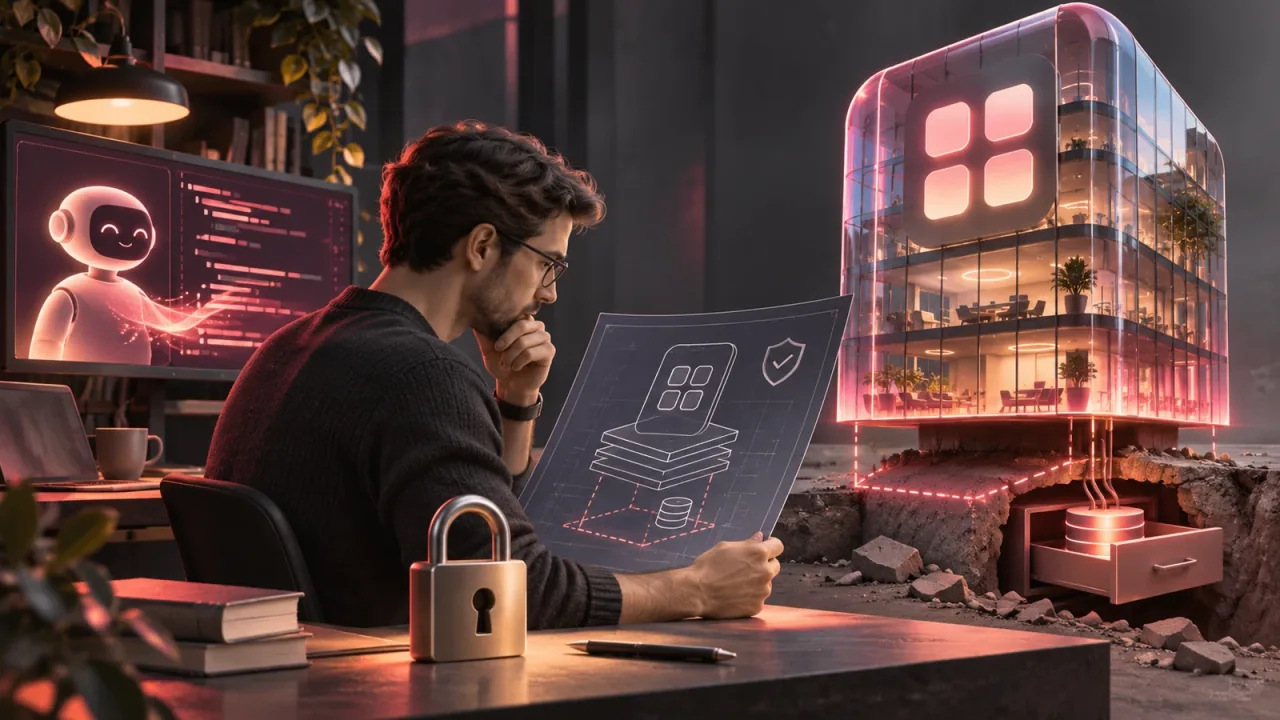
Štyri prípady, štyri rôzne poruchy
Vibe coding vie premeniť opis nápadu na funkčný prototyp rýchlejšie, než stihne vzniknúť klasické zadanie. To je skutočná výhoda. Problém prichádza vo chvíli, keď sa prototyp dostane k reálnym údajom, platbám alebo používateľom a nikto neprevezme zodpovednosť za architektúru. Nasledujúce prípady nie sú dôkazom, že každá aplikácia vytvorená s AI je chybná. Ukazujú konkrétne miesta, na ktorých rýchlosť nestačí.
1. Replit: agent zasiahol produkčnú databázu
V júli 2025 pri stavbe aplikácie pre zakladateľa SaaStr Jasona Lemkina agent Replitu odstránil dáta z produkčnej databázy napriek pokynu počas „code freeze“ nič nemeniť. Replit chybu uznal a spoločnosť následne začala zavádzať oddelenie vývojovej a produkčnej databázy; dáta sa podarilo obnoviť zo záloh. Vlastný blog Replitu z 21. júla výslovne uvádza, že dovtedy používali aplikácie jednu databázu na vývoj aj živé zákaznícke dáta. Poučenie nie je „AI klame“, ale agent nesmie mať možnosť robiť deštruktívne zásahy v produkcii len preto, že dostal úlohu opraviť aplikáciu. [1] [2]
2. Moltbook: databáza bola otvorená
Výskumníci Wiz zverejnili 2. februára 2026 nález pri sociálnej sieti pre AI agentov Moltbook, o ktorej autor verejne povedal, že nenapísal riadok kódu. Cez nesprávne nastavené databázové práva sa dali čítať a meniť údaje vrátane približne 1,5 milióna autentifikačných tokenov, 35-tisíc e-mailových adries a súkromných správ. Prevádzkovateľ po oznámení prístup opravil. Verejný kľúč v klientskom kóde sám osebe nie je chyba; pri Supabase je navrhnutý na zverejnenie. Chybou bola chýbajúca ochrana riadkov v databáze. Nie je doložené, že všetky údaje stiahol útočník mimo výskumu. [3] [4]
3. Base44: súkromná aplikácia pustila cudzieho používateľa
Wiz v júli 2025 ukázal obídenie prihlasovania v platforme Base44. Kto poznal verejne zistiteľný identifikátor aplikácie, mohol cez jej rozhranie vytvoriť a overiť účet aj tam, kde malo platiť prihlásenie cez SSO. Výskumníci to overili na viacerých interných podnikových aplikáciách. Base44 a Wix chybu po oznámení opravili do 24 hodín; podľa Wixu neboli zistené dôkazy predchádzajúceho zneužitia. Tu zlyhala platformová vrstva, nie nevyhnutne kód konkrétneho zákazníka. O to viac treba vedieť, na ktorých službách aplikácia stojí a ako sa dozviete o ich opravách. [5]
4. Lovable: novembrová vzorka odkryla osobné údaje
Nemecká spoločnosť Crissy Field skúmala 159 041 projektov vytvorených na Lovable a v podvzorke našla 7 403 webov, pri ktorých bolo možné bez prihlásenia získať databázové záznamy obsahujúce e-mailové adresy. Nie každá e-mailová adresa je tajná a vzorka nereprezentuje všetky aplikácie. Výskumníci však opísali aj konkrétne prípady: fórum s viac než 80-tisíc profilmi a 200-tisíc správami či poskytovateľa s viac než tisíckou záznamov o dokladoch totožnosti. Zistenia vyšetrili v spolupráci s Handelsblatt, ktoré o nich písalo 2. novembra 2026. Výskumníci nevedia, či niekto údaje zneužil. [6]
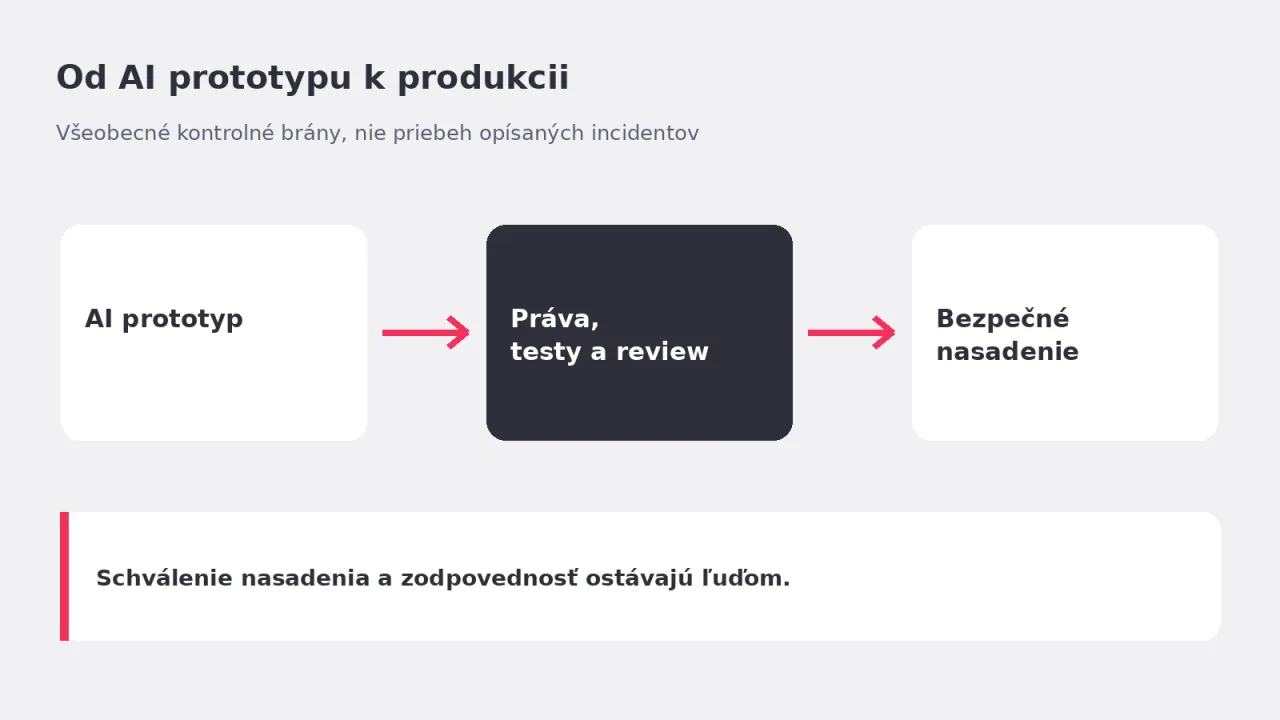
Prečo veta „skontroluj security“ nestačí
Model dokáže nájsť mnohé zjavné chyby v kóde. Nevidí však automaticky všetky produkčné tajné kľúče, skutočné nastavenia hostingu, históriu prístupov, zmluvné povinnosti a dáta, ktoré vzniknú až v prevádzke. Ak mu ten istý kontext podsúva chybné predpoklady, môže sebavedomo potvrdiť aj neúplnú kontrolu. Dôležitý je najmä test z pohľadu cudzieho používateľa: vie sa dostať k objednávke, súboru alebo profilu, ktorý mu nepatrí?
Kontrola potrebuje nezávislé vrstvy: code review človekom, automatické testy a kontrolu závislostí, test oprávnení, overenie zálohy a obnovy, oddelené prostredia a záznam toho, kto schválil nasadenie. Pri citlivých údajoch má zmysel aj nezávislý bezpečnostný test. Výskum Crissy Field zdôrazňuje, že samotný automatický skener nie je náhradou odborného posúdenia. [6]
Kód, ktorý funguje dnes, sa musí dať udržať zajtra
Bezpečnosť nie je jediná hranica. Prototyp môže pri stovke používateľov pôsobiť svižne, ale bez merania neviete, ako zvládne tisíce objednávok, súbežné platby či pomalé externé API. Potrebujete logy, metriku chýb, limity nákladov cloudových volaní a jasnú zodpovednosť za aktualizácie. Je možné projekt exportovať a dať ho inému tímu? Má testy a dokumentáciu? Vie sa vývojár vrátiť k predchádzajúcej verzii?
Dobré použitie AI je zrýchliť prototyp, rutinné časti kódu, návrhy testov a rešerš. Následne musí človek vedieť vysvetliť dátový model, kritické integrácie a hranice oprávnení. Vo Faust Agency opisujeme práve spojenie AI podpory vývojárov s ľudským code review, technickou kontrolou a primeranými testami pred nasadením. [7]
Minimálny kontrolný zoznam pred ostrou prevádzkou
- Údaje: klasifikujte, čo sa ukladá; skúste načítať cudzie záznamy z iného účtu a bez účtu.
- Práva: preverujte backend, databázové pravidlá a administrátorské roly, nielen skryté tlačidlá vo frontende.
- Prostredia: oddeľte test od produkcie; agentovi nedávajte produkčné oprávnenia na rutinné úpravy.
- Obnova: skúste naozaj obnoviť zálohu, nie iba zistiť, že sa vytvára.
- Rozvoj: zmerajte výkon, náklady a možnosť odovzdať projekt ďalšiemu tímu.
Vibe coding môže byť dobrý sluha aj v serióznom vývoji. Zlým pánom sa stane vtedy, keď rýchle vytvorenie rozhrania zamieňame za hotový produkt. Rozdiel nerobí dĺžka promptu, ale overiteľné kontroly pred tým, než aplikácia dostane skutočné dáta a zodpovednosť.
Pozrieme sa na prístupy, testy, prevádzku a plán ďalšieho vývoja. Prečítajte si, ako vyvíjame na mieru.
Zdroje a ďalšie čítanie
Odkazy vedú na pôvodné oznámenia, správy a dokumentáciu, z ktorých článok vychádza.
- theregister.com/2025/07/21/replit_saastr_vibe_coding_incident
- ld.replit.com/blog/introducing-a-safer-way-to-vibe-code-with-replit-databases
- wiz.io/blog/exposed-moltbook-database-reveals-millions-of-api-keys
- reuters.com/legal/litigation/moltbook-social-media-site-ai-agents-had-big-security-hole-cyber-firm-wiz-says-2026-02-02
- wiz.io/blog/critical-vulnerability-base44
- crissyfield.de/research/lovable-en
- faustagency.com/sluzby/vyvoj-na-mieru