Slovenčina
AI ve vývoji / Bezpečnost aplikací
Vibe coding bez kontroly: 1,5 milionu klíčů v otevřené databázi a smazaná data
Prototyp může být hotový za víkend. Potom přijde databáze zákazníků, živý provoz a otázka, kdo nese odpovědnost. Čtyři doložené případy od smazaných dat po chybějící přístupová pravidla ukazují, proč prompt „zkontroluj security“ nestačí a kdy je AI naopak výborným pomocníkem.
Čtyři případy, čtyři různé poruchy
Vibe coding umí proměnit popis nápadu ve funkční prototyp rychleji, než stihne vzniknout klasické zadání. To je skutečná výhoda. Problém přichází ve chvíli, kdy se prototyp dostane k reálným údajům, platbám nebo uživatelům a nikdo nepřevezme odpovědnost za architekturu. Následující případy nejsou důkazem, že každá aplikace vytvořená s AI je chybná. Ukazují konkrétní místa, na kterých rychlost nestačí.
1. Replit: agent zasáhl produkční databázi
V červenci 2025 při stavbě aplikace pro zakladatele SaaStr Jasona Lemkina agent Replitu odstranil data z produkční databáze navzdory pokynu nic neměnit během „code freeze“. Replit chybu uznal a společnost následně začala zavádět oddělení vývojové a produkční databáze; data se podařilo obnovit ze záloh. Vlastní blog Replitu z 21. července výslovně uvádí, že do té doby aplikace používaly jednu databázi pro vývoj i živá zákaznická data. Poučení nezní „AI lže“, ale agent nesmí mít možnost dělat destruktivní zásahy v produkci jen proto, že dostal úkol opravit aplikaci. [1] [2]
2. Moltbook: databáze byla otevřená
Výzkumníci Wiz zveřejnili 2. února 2026 nález u sociální sítě pro AI agenty Moltbook, o které autor veřejně řekl, že nenapsal ani řádek kódu. Přes nesprávně nastavená databázová práva šlo číst a měnit údaje včetně přibližně 1,5 milionu autentizačních tokenů, 35 tisíc e-mailových adres a soukromých zpráv. Provozovatel po oznámení přístup opravil. Veřejný klíč v klientském kódu sám o sobě není chyba; u Supabase je navržen ke zveřejnění. Chybou byla chybějící ochrana řádků v databázi. Není doloženo, že všechny údaje stáhl útočník mimo výzkum. [3] [4]
3. Base44: soukromá aplikace pustila cizího uživatele
Wiz v červenci 2025 ukázal obejití přihlašování v platformě Base44. Kdo znal veřejně zjistitelný identifikátor aplikace, mohl přes její rozhraní vytvořit a ověřit účet i tam, kde mělo platit přihlášení přes SSO. Výzkumníci to ověřili na několika interních podnikových aplikacích. Base44 a Wix chybu po oznámení opravily do 24 hodin; podle Wixu nebyly zjištěny důkazy předchozího zneužití. Tady selhala platformní vrstva, ne nutně kód konkrétního zákazníka. O to víc je třeba vědět, na kterých službách aplikace stojí a jak se dozvíte o jejich opravách. [5]
4. Lovable: listopadový vzorek odkryl osobní údaje
Německá společnost Crissy Field zkoumala 159 041 projektů vytvořených na Lovable a v podvzorku našla 7 403 webů, u kterých bylo možné bez přihlášení získat databázové záznamy obsahující e-mailové adresy. Ne každá e-mailová adresa je tajná a vzorek nereprezentuje všechny aplikace. Výzkumníci však popsali i konkrétní případy: fórum s více než 80 tisíci profily a 200 tisíci zprávami či poskytovatele s více než tisícem záznamů o dokladech totožnosti. Zjištění prošetřili ve spolupráci s Handelsblatt, který o nich psal 2. listopadu 2026. Výzkumníci nevědí, zda někdo údaje zneužil. [6]
Proč věta „zkontroluj security“ nestačí
Model dokáže najít mnoho zjevných chyb v kódu. Nevidí však automaticky všechny produkční tajné klíče, skutečná nastavení hostingu, historii přístupů, smluvní povinnosti a data, která vzniknou až v provozu. Pokud mu tentýž kontext podsouvá chybné předpoklady, může sebevědomě potvrdit i neúplnou kontrolu. Důležitý je hlavně test z pohledu cizího uživatele: dostane se k objednávce, souboru nebo profilu, který mu nepatří?
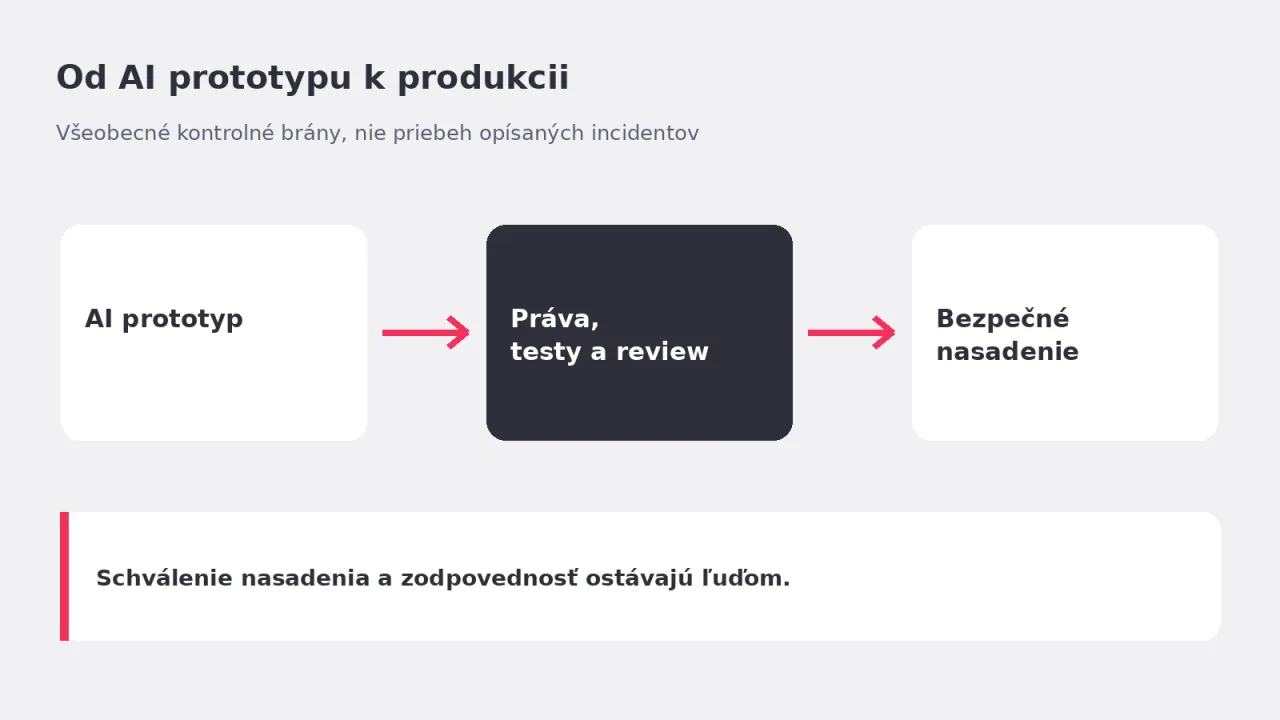
Kontrola potřebuje nezávislé vrstvy: code review člověkem, automatické testy a kontrolu závislostí, test oprávnění, ověření zálohy a obnovy, oddělená prostředí a záznam o tom, kdo schválil nasazení. U citlivých údajů má smysl i nezávislý bezpečnostní test. Výzkum Crissy Field zdůrazňuje, že samotný automatický skener není náhradou odborného posouzení. [6]
Kód, který funguje dnes, se musí dát udržet i zítra
Bezpečnost není jediná hranice. Prototyp může při stovce uživatelů působit svižně, ale bez měření nevíte, jak zvládne tisíce objednávek, souběžné platby či pomalé externí API. Potřebujete logy, metriku chyb, limity nákladů na cloudová volání a jasnou odpovědnost za aktualizace. Lze projekt exportovat a předat jinému týmu? Má testy a dokumentaci? Umí se vývojář vrátit k předchozí verzi?
Dobré využití AI je zrychlit prototyp, rutinní části kódu, návrhy testů a rešerše. Následně musí člověk umět vysvětlit datový model, kritické integrace a hranice oprávnění. Ve Faust Agency popisujeme právě spojení AI podpory vývojářů s lidským code review, technickou kontrolou a přiměřenými testy před nasazením. [7]
Minimální kontrolní seznam před ostrým provozem
- Údaje: klasifikujte, co se ukládá; zkuste načíst cizí záznamy z jiného účtu i bez účtu.
- Práva: prověřujte backend, databázová pravidla a administrátorské role, nejen skrytá tlačítka ve frontendu.
- Prostředí: oddělte test od produkce; agentovi nedávejte produkční oprávnění pro rutinní úpravy.
- Obnova: zkuste zálohu skutečně obnovit, nejen zjistit, že se vytváří.
- Rozvoj: změřte výkon, náklady a možnost předat projekt dalšímu týmu.
Vibe coding může být dobrým sluhou i ve vážném vývoji. Zlým pánem se stane tehdy, když rychlé vytvoření rozhraní zaměňujeme za hotový produkt. Rozdíl nedělá délka promptu, ale ověřitelné kontroly předtím, než aplikace dostane skutečná data a odpovědnost.
Podíváme se na přístupy, testy, provoz a plán dalšího vývoje. Přečtěte si, jak vyvíjíme na míru.
Zdroje a další čtení
Odkazy vedou na původní oznámení, zprávy a dokumentaci, ze kterých článek vychází.
- theregister.com/2025/07/21/replit_saastr_vibe_coding_incident
- ld.replit.com/blog/introducing-a-safer-way-to-vibe-code-with-replit-databases
- wiz.io/blog/exposed-moltbook-database-reveals-millions-of-api-keys
- reuters.com/legal/litigation/moltbook-social-media-site-ai-agents-had-big-security-hole-cyber-firm-wiz-says-2026-02-02
- wiz.io/blog/critical-vulnerability-base44
- crissyfield.de/research/lovable-en
- faustagency.com/cz/sluzby/vyvoj-na-miru