Čeština
Kybernetická bezpečnosť / Ochrana dát
15 miliónov dokumentov Deutsche Bank: únik odhalil aj krycie účty vyšetrovateľov
Viac než 15 miliónov interných dokumentov Deutsche Bank sa dostalo k medzinárodnému tímu novinárov. Reportáž ZDF z 19. novembra 2026 opisuje medzi nimi aj historické informácie o krycích účtoch policajtov a spravodajských služieb. Únik má možné bezpečnostné následky, hoci spôsob získania dokumentov nie je verejne potvrdený a banka nevidí dôkaz napadnutia svojho súčasného IT.
Čo sa dostalo na verejnosť
Projekt Inside Deutsche Bank vychádza zo súboru viac než 15 miliónov interných dokumentov, z toho vyše deväť miliónov e-mailov. Podľa ZDF ich dvaja informátori v roku 2025 poskytli novinárom; medzinárodná spolupráca s viac než 50 médiami ich začala zverejňovať 17. novembra 2026. Ide najmä o historické záznamy, nie o dôkaz, že sa niekto tento týždeň prihlásil do internetového bankovníctva. [1] [4]
Nový a veľmi citlivý rozmer pribudol 19. novembra. ZDF opísala dokumenty o spolupráci banky s nemeckou políciou a spravodajskými službami. Krycie bankové účty pomáhali osobám pracujúcim pod inou identitou. Interný prehľad z mája 2018, ktorý ZDF preskúmala, uvádzal v istom období 154 takýchto účtov. To je počet v historickom prehľade, nie počet osôb, ktorých identita je dnes zverejnená. [1]
Prečo sú krycie účty iné než bežné klientské údaje
Krycí účet dáva fiktívnej identite dôveryhodný finančný život. Ak sa citlivé spojenie medzi účtom, pracovníkom a operáciou dostane k nesprávnemu človeku, môže to poškodiť vyšetrovanie alebo ohroziť osoby. ZDF našla v historických e-mailoch aj upozornenia samotných zamestnancov na možné ohrozenie života pri prezradení. To vysvetľuje závažnosť rizika, nepotvrdzuje však, že konkrétny vyšetrovateľ bol teraz odhalený či zranený. [1]
Podľa novinárov si zamestnanci v roku 2018 v niektorých prípadoch posielali cez bežný e-mail údaje spojené s krycími účtami vrátane adresy na zaslanie kariet alebo kópie dokladu. ZDF tento postup označila za nešifrovanú komunikáciu. Dôležité je rozlišovať medzi tým, čo obsahujú preskúmané historické e-maily, a tým, či má banka dnes rovnaký pracovný postup. To verejne doložené nie je. [1]
Bol to kyberútok na Deutsche Bank?
Verejné dôkazy zatiaľ nestačia na také tvrdenie. Deutsche Bank 17. novembra uviedla, že dokumenty boli podľa médií poskytnuté informátormi a pochádzajú z minulých rokov. Po skúmaní s bezpečnostnou spoločnosťou podľa nej neexistuje náznak napadnutia jej súčasného IT prostredia ani prístupu k prihlasovacím či platobným údajom. Banka pokračuje v analýze. Toto je jej stanovisko, nie nezávislé potvrdenie presnej cesty každého dokumentu. [2]
Rovnako by bolo zavádzajúce tvrdiť, že sa všetkých 15 miliónov dokumentov ocitlo voľne na internete. ZDF opisuje odovzdanie dát dvom novinárom a ich zdieľanie v redakčnom konzorciu. Kto ďalší má kópie a akým spôsobom boli pôvodne získané, nie je verejne vyjasnené. Redakcie uvádzajú rozsah materiálu, no jeho zverejňovanie prebieha výberovo. [1]
Čo povedala banka a čo skúma úrad
Deutsche Bank uznáva, že predmetné informácie obsahujú právne chránené dôverné údaje klientov, zamestnancov a tretích strán. Uvádza, že príslušné úrady preventívne informovala a ľudí, o ktorých vie, že môžu byť podstatne dotknutí, kontaktovala. K samotným vzťahom s bezpečnostnými orgánmi sa nevyjadruje. Zároveň pripomína, že veľká časť skúmaných obchodných prípadov je stará roky, niektoré dve desaťročia, a že odvtedy investovala do kontrolných procesov. [2] [1]
Hesenský úrad na ochranu údajov oznámil 18. novembra vyšetrovanie. Podľa Reuters preveruje primeranosť ochranných opatrení, včasnosť hlásenia úniku a informovanie dotknutých ľudí. Začatie kontroly nie je rozhodnutím, že banka porušila zákon. ZDF a Handelsblatt 19. novembra informovali aj o politických výzvach na preverenie možného bezpečnostného dosahu na krycie operácie. Ani tie nie sú konečným úradným záverom. [3] [5]
Čo si z prípadu môže vziať bežná firma
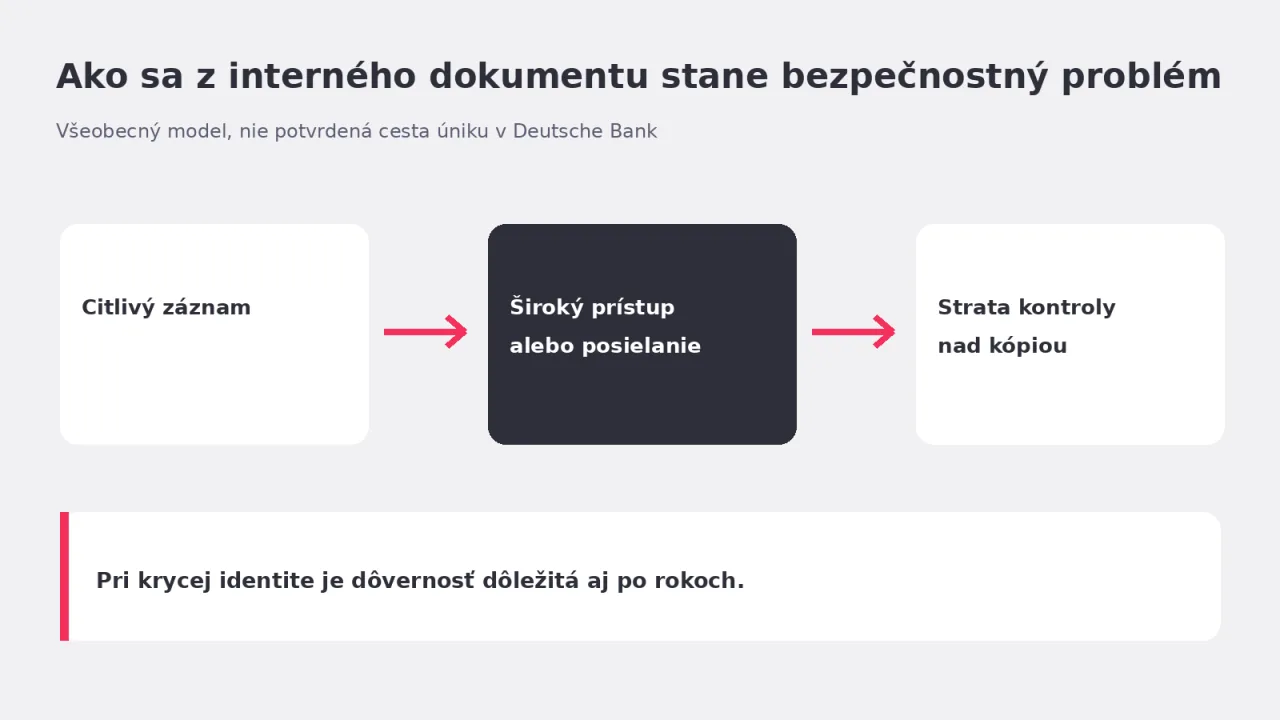
Bežná firma nemá krycie policajné účty, ale môže mať podobne citlivé kombinácie údajov: mená zákazníkov s diagnózami, identitu informátorov, plánované akvizície či administrátorské prístupy. Riziko nezaniká preto, že dokument zostarol. Ak je stále použiteľný na identifikáciu človeka alebo obchodného tajomstva, treba ho chrániť aj po rokoch.
- Zmapujte citlivé dokumenty. Viete, kde sú všetky pracovné kópie, exporty, prílohy e-mailov a zálohy?
- Obmedzte prístupy. Osoba, ktorá potrebuje jeden údaj, nemusí dostať celý archív alebo prílohu.
- Oddeľte bežnú komunikáciu od citlivých záznamov. Určte bezpečný spôsob odosielania a dobu uchovávania.
- Pripravte reakciu. Pri úniku potrebujete vedieť, komu dokumenty patria, ktoré osoby sú dotknuté a kto rozhodne o oznámení.
Staré e-maily nie sú automaticky neškodné
Pri práci s osobnými údajmi sa firmy často sústredia na aktuálnu databázu. Rizikové však môžu byť práve staré prílohy, kópie uložené mimo centrálneho systému a dokumenty odoslané v čase, keď sa interné pravidlá ešte len tvorili. V tomto prípade sa novinárske zistenia dotýkajú komunikácie z roku 2018. ZDF upozorňuje, že ani pri dnešnom zverejnení nie je jasné, kto všetko mal alebo má prístup k uniknutým dátam. [1]
Praktická revízia má preto zahŕňať aj pravidlá uchovávania. Čo sa musí archivovať pre zákonné povinnosti, čo už nepotrebujete a čo má byť prístupné iba úzkej skupine? Odpoveď sa líši podľa typu údajov. Automatické „vymažme všetko staré“ môže zničiť dôležité záznamy; neurčité „nechajme všetko navždy“ vytvára ďalšie kópie, ktoré treba chrániť. Pri dokumentoch s veľkým dosahom pomáha pravidelná kontrola prístupov, šifrovaný prenos a záznam o tom, komu bola kópia poskytnutá.
Najťažšia otázka nie je len „Kto sa nabúral?“. V tomto prípade sa ešte ani nevie, či sa to stalo. Pre každú organizáciu je však užitočné vedieť, ako dlho dokáže udržať citlivé informácie pod kontrolou a či si ich staré kópie nezačnú žiť vlastný život.
Faust Agency vám pomôže preveriť prístupy, dodávateľov a plán reakcie na incident. Pozrite si našu službu kybernetická bezpečnosť a IT audit.
Zdroje a ďalšie čítanie
Odkazy vedú na pôvodné oznámenia, správy a dokumentáciu, z ktorých článok vychádza.
- zdfheute.de/wirtschaft/deutsche-bank-undercover-agenten-100.html
- db.com/news/detail/20261117-deutsche-bank-statement-on-recent-media-reports
- reuters.com/business/finance/data-watchdog-probes-deutsche-bank-leak-handelsblatt-reports-2026-11-18
- zdfheute.de/wirtschaft/inside-deutsche-bank-leak-100.html
- handelsblatt.com/politik/deutschland/deutsche-bank-datenleck-soll-fall-fuer-nationalen-sicherheitsrat-werden/100270853.html