Čeština
Kybernetická bezpečnosť / Servery a hosting
Chyba NGINX môže otvoriť útočníkovi aj statický web. Oprava CMS nestačí
Web bez databázy a prihlasovania pôsobí ako nenáročný cieľ. Nová chyba v NGINX však ukazuje, že útočník môže za určitých podmienok spustiť kód aj na serveri, ktorý ponúka iba HTML a obrázky. SK-CERT vydal 19. novembra 2026 varovanie. Rozhoduje oprava servera, jeho konfigurácia a skutočne bežiace procesy.
Čo sa stalo a prečo nestačí aktualizovať web
F5 zverejnila bezpečnostné opravy NGINX 18. novembra 2026. Slovenský SK-CERT na najdôležitejšiu z chýb upozornil 19. novembra 2026. Ide o CVE-2026-123007, problém pri spracovaní protokolu HTTP/2. Útočník nepotrebuje účet na webe. Pri zraniteľnej konfigurácii môže spôsobiť poškodenie pamäte, nedostupnosť služby alebo vykonanie kódu s oprávneniami procesu NGINX. [1]
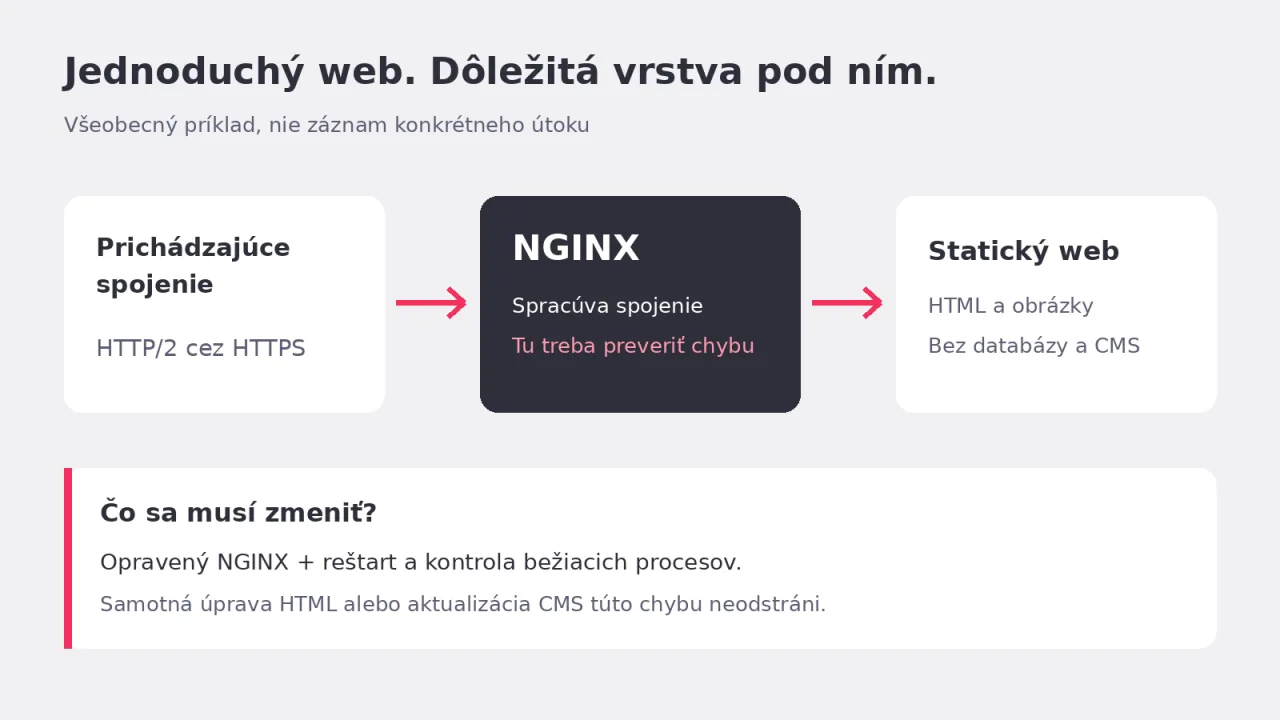
NGINX si možno predstaviť ako vstupnú bránu. Prijíma požiadavky návštevníkov, podáva súbory alebo posúva komunikáciu do aplikácie. Oprava WordPressu, modulu e-shopu či vlastného PHP kódu túto chybu neodstráni. Problém sa nachádza v softvéri, ktorý požiadavku spracúva pred samotnou aplikáciou. Jeden NGINX pritom môže obsluhovať viac webov aj firemných API. [2]
Prekvapivý detail: ohrozený môže byť aj statický web
Výskumníci Wiz opísali laboratórny test, v ktorom dosiahli vzdialené vykonanie kódu na NGINX poskytujúcom obyčajné statické súbory cez HTTPS a HTTP/2. Nepotrebovali databázu, aplikačný backend ani doplnok tretej strany. Preto sa kontrola týka aj jednoduchých prezentačných stránok, ak ich obsluhuje dotknutý server so zapnutým HTTP/2. [2]
Pre majiteľa firmy z toho vyplýva praktický rozdiel: otázka „Máme aktualizovaný web?“ je príliš úzka. Treba vedieť, kto spravuje serverovú vrstvu a či opravil práve ju. To platí aj vtedy, keď obsah stránky nemeníte celé mesiace.
Koho sa riziko týka a čo znamená názov NGINX2Root
Pri CVE-2026-123007 je podstatná kombinácia neopravenej verzie a zapnutého HTTP/2 na rozhraní dostupnom útočníkovi. Kód chyby siaha do verzie 1.9.5 z roku 2015. Samotné označenie NGINX však nehovorí, že konkrétny web je zraniteľný. Rozhoduje konfigurácia aj stav bezpečnostných opráv. [3] [5]
Nová sada opráv rieši aj ďalšie chyby. Druhá chyba HTTP/2, CVE-2026-123633, sa týka konfigurácie, ktorá požiadavky posúva na ďalší server. Ďalšie problémy súvisia s HTTP/3, prekladom názvov alebo poštovou proxy. Vypnutie HTTP/2 preto nerieši celú skupinu. [4]
Ani slovo „Root“ v prezývke neznamená automatické úplné ovládnutie každého hostiteľa. Xint ukázal získanie najvyšších oprávnení spojením chyby NGINX so samostatnou zraniteľnosťou linuxového jadra v SCTP. Samotná chyba NGINX poskytuje oprávnenia jeho pracovného procesu. Rozsah následkov závisí aj od toho, kam tento proces smie pristupovať. [5]
Je už potvrdený útok na firmy?
SK-CERT v čase vydania svojho varovania 19. novembra uvádzal, že aktívne zneužívanie nebolo potvrdené. Zároveň upozornil na dostupný demonštračný kód. Laboratórne preukázaná zneužiteľnosť a potvrdený útok na konkrétnu firmu sú dve odlišné informácie. Tento článok neuvádza potvrdenú obeť na Slovensku ani v Česku. [1]
Rovnako opatrne treba čítať internetové odhady rozsahu. BleepingComputer upozorňuje, že viditeľné číslo verzie nestačí na určenie skutočného rizika. Súčasťou posúdenia musí byť HTTP/2 a možnosť, že distribúcia už opravu doplnila do staršieho balíka. Počet nájdených služieb preto nemožno zameniť za počet napadnutých firiem. [7]
Čo má firma preveriť teraz
1. Zistiť, kde NGINX skutočne beží
Správca má preveriť verejné webové servery, reverzné proxy, kontajnery a produkty, ktoré NGINX obsahujú ako súčasť riešenia. Pri hostingu požiadajte o potvrdenie stavu od prevádzkovateľa. Nestačí kontrola jednej domény, ak ostatné služby používajú inú infraštruktúru. Prednosť majú rozhrania dostupné z internetu. [6]
2. Overiť balík aj konfiguráciu
Kontrola musí spojiť presnú nainštalovanú verziu balíka, bezpečnostné oznámenie dodávateľa a stav HTTP/2. Linuxové distribúcie môžu použiť backport: doplnia opravu, ale hlavné číslo NGINX ponechajú. Naopak, kontajner vytvorený zo starého obrazu môže zostať neopravovaný, hoci hostiteľ už aktualizáciu dostal. Produkty s vloženým NGINX potrebujú potvrdenie od svojho výrobcu. [6]
3. Nasadiť opravu a preveriť bežiace procesy
Projekt NGINX uvádza opravené vydania Open Source 1.30.7 v stabilnej vetve a 1.31.9 vo vývojovej vetve. Vyberte podporovanú vetvu alebo opravený balík potvrdený vašou distribúciou. Pri NGINX Plus sa riaďte aktuálnou maticou výrobcu pre konkrétnu vetvu. SK-CERT pri nasadení opravy požaduje úplný reštart procesu: samotný reload konfigurácie nestačí. Overte, že staré zraniteľné procesy už nebežia. [3] [1]
4. Ak oprava chvíľu potrvá, znížiť expozíciu
CERT-EU odporúča ako dočasné opatrenie vypnúť HTTP/2 na dotknutých rozhraniach. Blokuje tým dve opísané cesty cez HTTP/2, nie ostatné chyby. Zmenu má správca otestovať podľa používanej verzie a následne overiť funkčnosť služby. Nejde o trvalú náhradu aktualizácie. [4]
Čo robiť pri podozrivom správaní
CERT-EU odporúča sledovať neočakávané pády pracovných procesov. Samotný pád však nedokazuje úspešné vykonanie cudzieho kódu. Treba ho vyhodnotiť spolu so záznamami o spúšťaní procesov a ďalšími stopami. Pre firmu je rozumné uchovať relevantné logy a pri konkrétnych známkach prieniku prizvať správcu či tím pre reakciu na incidenty. Samotná aktualizácia nevysvetlí, čo sa pred ňou dialo. [4]
Čo si odniesť do porady s IT dodávateľom
- Požiadajte o zoznam dotknutých serverov a potvrdenie, či prijímajú HTTP/2.
- Žiadajte presný opravený balík alebo potvrdený backport, nie iba informáciu „web je aktuálny“.
- Overte dokončený reštart a funkčnosť webov, API aj dôležitých používateľských krokov.
- Pri odklade si dohodnite dočasné opatrenie a konkrétny termín opravy.
Pre menšiu firmu je najcennejším výsledkom tejto kontroly jasná odpoveď: ktoré služby sa jej týkajú, kto ich opravil a ako to overil. Pekne fungujúca úvodná stránka je príjemná správa. O stave servera však rozhoduje kontrola pod ňou.
Ak potrebujete preveriť správu firemnej infraštruktúry a postup pri bezpečnostných aktualizáciách, pozrite si službu kybernetická bezpečnosť a IT audit vo Faust Agency. Začať sa dá konkrétnym stavom vašich služieb a dohodou, čo treba riešiť ako prvé.
Zdroje a ďalšie čítanie
Odkazy vedú na pôvodné oznámenia, správy a dokumentáciu, z ktorých článok vychádza.
- sk-cert.sk/sk/kriticka-zranitelnost-nginx2root/index.html
- wiz.io/blog/nginx-http2-rce-vulnerabilities
- nginx.org/en/security_advisories.html
- cert.europa.eu/publications/security-advisories/2026-022
- xint.io/blog/nginx2root-remote-code-execution
- sophos.com/en-us/security-advisories/sophos-sa-20261118-nginx2root
- bleepingcomputer.com/news/security/critical-nginx-nginx2root-bugs-let-attackers-hijack-servers