Slovenčina
Kybernetická bezpečnost / Servery a hosting
Chyba NGINX může otevřít útočníkovi i statický web. Oprava CMS nestačí
Web bez databáze a přihlašování působí jako nenáročný cíl. Nová chyba v NGINX však ukazuje, že útočník může za určitých podmínek spustit kód i na serveru, který nabízí jen HTML a obrázky. SK-CERT vydal 19. listopadu 2026 varování. Rozhoduje oprava serveru, jeho konfigurace a skutečně běžící procesy.
Co se stalo a proč nestačí aktualizovat web
F5 zveřejnila bezpečnostní opravy NGINX 18. listopadu 2026. Slovenský SK-CERT na nejdůležitější z chyb upozornil 19. listopadu 2026. Jde o CVE-2026-123007, problém při zpracování protokolu HTTP/2. Útočník nepotřebuje účet na webu. Při zranitelné konfiguraci může způsobit poškození paměti, nedostupnost služby nebo spuštění kódu s oprávněními procesu NGINX. [1]
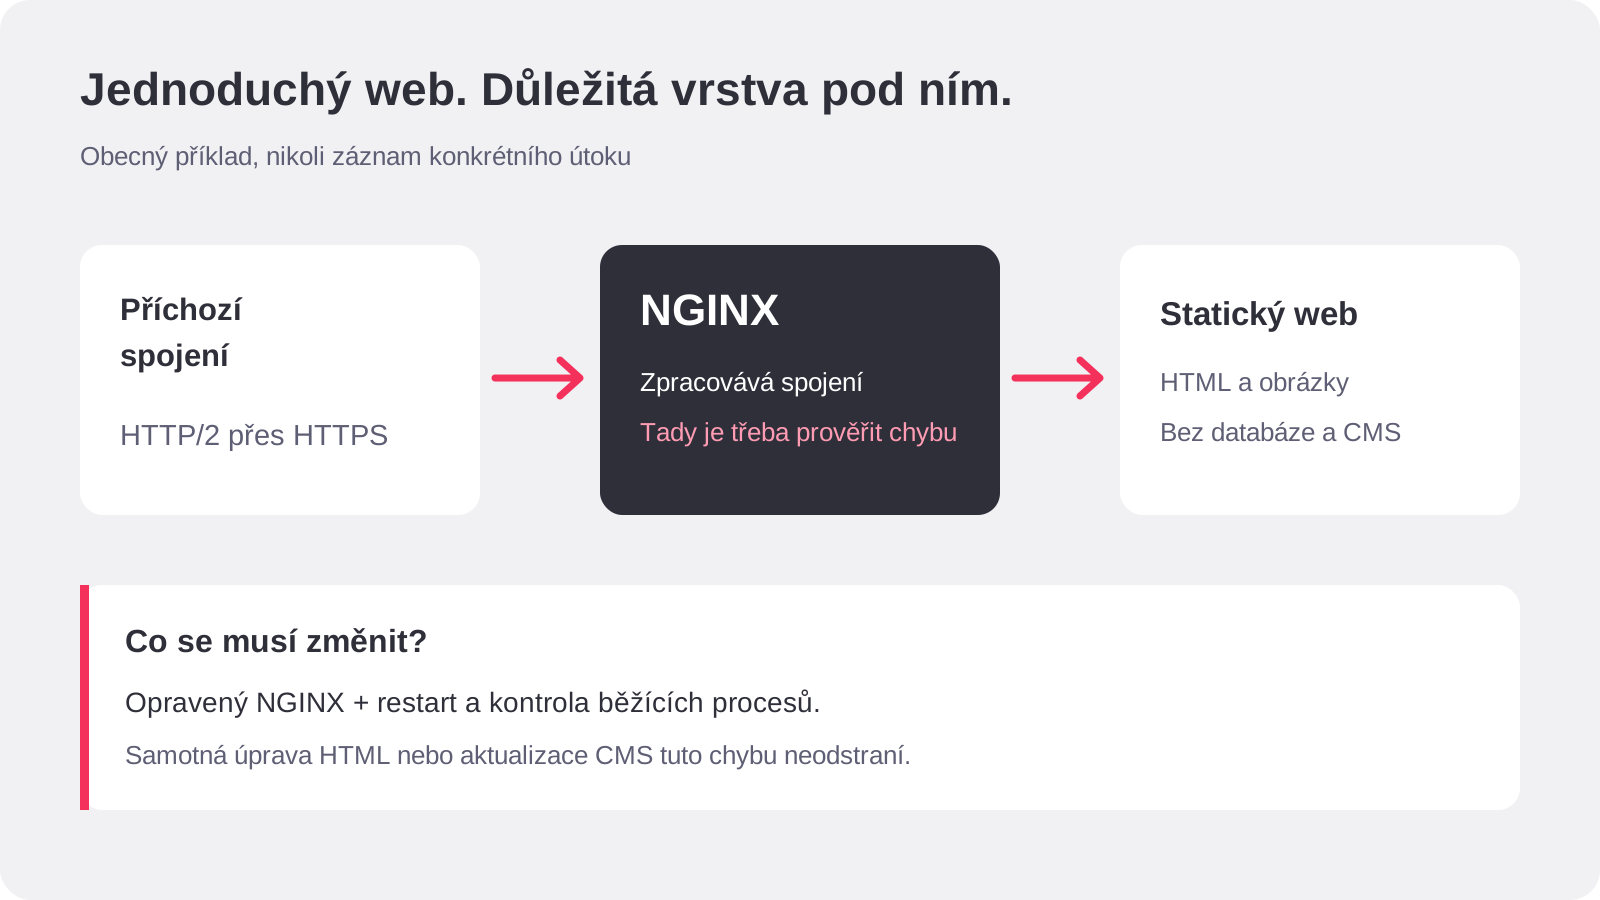
NGINX si lze představit jako vstupní bránu. Přijímá požadavky návštěvníků, podává soubory nebo předává komunikaci aplikaci. Oprava WordPressu, modulu e-shopu či vlastního PHP kódu tuto chybu neodstraní. Problém se nachází v softwaru, který požadavek zpracovává ještě před samotnou aplikací. Jeden NGINX přitom může obsluhovat více webů i firemních API. [2]
Překvapivý detail: ohrožený může být i statický web
Výzkumníci Wiz popsali laboratorní test, ve kterém dosáhli vzdáleného spuštění kódu na NGINX poskytujícím obyčejné statické soubory přes HTTPS a HTTP/2. Nepotřebovali databázi, aplikační backend ani doplněk třetí strany. Proto se kontrola týká i jednoduchých prezentačních stránek, pokud je obsluhuje dotčený server se zapnutým HTTP/2. [2]
Pro majitele firmy z toho vyplývá praktický rozdíl: otázka „Máme aktualizovaný web?“ je příliš úzká. Je třeba vědět, kdo spravuje serverovou vrstvu a zda opravil právě ji. To platí i tehdy, když obsah stránky neměníte celé měsíce.
Koho se riziko týká a co znamená název NGINX2Root
U CVE-2026-123007 je podstatná kombinace neopravené verze a zapnutého HTTP/2 na rozhraní dostupném útočníkovi. Kód chyby sahá do verze 1.9.5 z roku 2015. Samotné označení NGINX však neříká, že konkrétní web je zranitelný. Rozhoduje konfigurace i stav bezpečnostních oprav. [3] [5]
Nová sada oprav řeší i další chyby. Druhá chyba HTTP/2, CVE-2026-123633, se týká konfigurace, která požadavky předává dalšímu serveru. Další problémy souvisejí s HTTP/3, překladem názvů nebo poštovní proxy. Vypnutí HTTP/2 proto neřeší celou skupinu. [4]
Ani slovo „Root“ v přezdívce neznamená automatické úplné ovládnutí každého hostitele. Xint ukázal získání nejvyšších oprávnění spojením chyby NGINX se samostatnou zranitelností linuxového jádra v SCTP. Samotná chyba NGINX poskytuje oprávnění jeho pracovního procesu. Rozsah následků závisí i na tom, kam tento proces smí přistupovat. [5]
Je už potvrzený útok na firmy?
SK-CERT v době vydání svého varování 19. listopadu uváděl, že aktivní zneužívání nebylo potvrzeno. Zároveň upozornil na dostupný demonstrační kód. Laboratorně prokázaná zneužitelnost a potvrzený útok na konkrétní firmu jsou dvě odlišné informace. Tento článek neuvádí potvrzenou oběť na Slovensku ani v Česku. [1]
Stejně opatrně je třeba číst internetové odhady rozsahu. BleepingComputer upozorňuje, že viditelné číslo verze nestačí k určení skutečného rizika. Součástí posouzení musí být HTTP/2 a možnost, že distribuce už opravu doplnila do staršího balíčku. Počet nalezených služeb proto nelze zaměnit za počet napadených firem. [7]
Co má firma prověřit teď
1. Zjistit, kde NGINX skutečně běží
Správce má prověřit veřejné webové servery, reverzní proxy, kontejnery a produkty, které NGINX obsahují jako součást řešení. U hostingu požádejte o potvrzení stavu od provozovatele. Nestačí kontrola jedné domény, pokud ostatní služby používají jinou infrastrukturu. Přednost mají rozhraní dostupná z internetu. [6]
2. Ověřit balíček i konfiguraci
Kontrola musí spojit přesnou nainstalovanou verzi balíčku, bezpečnostní oznámení dodavatele a stav HTTP/2. Linuxové distribuce mohou použít backport: doplní opravu, ale hlavní číslo NGINX ponechají. Naopak kontejner vytvořený ze starého obrazu může zůstat neopravený, i když hostitel už aktualizaci dostal. Produkty s vloženým NGINX potřebují potvrzení od svého výrobce. [6]
3. Nasadit opravu a prověřit běžící procesy
Projekt NGINX uvádí opravená vydání Open Source 1.30.7 ve stabilní větvi a 1.31.9 ve vývojové větvi. Vyberte podporovanou větev nebo opravený balíček potvrzený vaší distribucí. U NGINX Plus se řiďte aktuální maticí výrobce pro konkrétní větev. SK-CERT při nasazení opravy požaduje úplný restart procesu: samotný reload konfigurace nestačí. Ověřte, že staré zranitelné procesy už neběží. [3] [1]
4. Pokud oprava chvíli potrvá, snížit expozici
CERT-EU doporučuje jako dočasné opatření vypnout HTTP/2 na dotčených rozhraních. Blokuje tím dvě popsané cesty přes HTTP/2, nikoli ostatní chyby. Změnu má správce otestovat podle používané verze a následně ověřit funkčnost služby. Nejde o trvalou náhradu aktualizace. [4]
Co dělat při podezřelém chování
CERT-EU doporučuje sledovat neočekávané pády pracovních procesů. Samotný pád však nedokazuje úspěšné spuštění cizího kódu. Je třeba ho vyhodnotit spolu se záznamy o spouštění procesů a dalšími stopami. Pro firmu je rozumné uchovat relevantní logy a při konkrétních známkách průniku přizvat správce či tým pro reakci na incidenty. Samotná aktualizace nevysvětlí, co se dělo před ní. [4]
Co si odnést na poradu s IT dodavatelem
- Požádejte o seznam dotčených serverů a potvrzení, zda přijímají HTTP/2.
- Žádejte přesný opravený balíček nebo potvrzený backport, nejen informaci „web je aktuální“.
- Ověřte dokončený restart a funkčnost webů, API i důležitých uživatelských kroků.
- Při odkladu si domluvte dočasné opatření a konkrétní termín opravy.
Pro menší firmu je nejcennějším výsledkem této kontroly jasná odpověď: kterých služeb se týká, kdo je opravil a jak to ověřil. Pěkně fungující úvodní stránka je příjemná zpráva. O stavu serveru však rozhoduje kontrola pod ní.
Pokud potřebujete prověřit správu firemní infrastruktury a postup při bezpečnostních aktualizacích, podívejte se na službu kybernetická bezpečnost a IT audit ve Faust Agency. Začít se dá konkrétním stavem vašich služeb a dohodou, co je třeba řešit jako první.
Zdroje a další čtení
Odkazy vedou na původní oznámení, zprávy a dokumentaci, ze kterých článek vychází.
- sk-cert.sk/sk/kriticka-zranitelnost-nginx2root/index.html
- wiz.io/blog/nginx-http2-rce-vulnerabilities
- nginx.org/en/security_advisories.html
- cert.europa.eu/publications/security-advisories/2026-022
- xint.io/blog/nginx2root-remote-code-execution
- sophos.com/en-us/security-advisories/sophos-sa-20261118-nginx2root
- bleepingcomputer.com/news/security/critical-nginx-nginx2root-bugs-let-attackers-hijack-servers