Slovenčina
Kybernetická bezpečnost / Java a servery
JAVA4SHELL může otevřít firemní server útočníkovi. Oprava aplikace nemusí stačit
SK-CERT 18. listopadu upozornil na chybu v Javě, která může umožnit vzdálené spuštění kódu. Oracle vydal opravu den předtím. Pro firmy je rozhodující prověřit i runtime, na kterém aplikace běží, a hardware, který používá. Samotné označení „máme Javu“ ještě neurčuje skutečné riziko.
Co je potvrzeno a kdy přišla oprava
Zranitelnost má identifikátor CVE-2026-114938 a označení JAVA4SHELL. Slovenské varování z 18. listopadu uvádí skóre CVSS 4.0 na úrovni 9,2 a potvrzuje dostupnost demonstračního kódu. Zároveň výslovně říká, že aktivní zneužívání v době vydání varování nebylo potvrzeno. Z těchto informací proto nelze dělat zprávu o úspěšném útoku na slovenskou firmu. [1]
Oracle zařadil opravu do bezpečnostní aktualizace ze 17. listopadu 2026. Ve své matici ji eviduje v komponentě Compiler se skóre CVSS 3.1 8,1, možností vzdáleného zneužití bez přihlašovacích údajů a vysokou složitostí útoku. Rozdílné skóre není rozpor: jde o dvě verze hodnoticí metodiky. Matice popisuje i vysoký možný dopad na důvěrnost, integritu a dostupnost. [2]
Událost má mezinárodní dosah. Reuters 18. listopadu informoval o výzvách k aktualizaci ze strany amerických, jihokorejských, německých a britských úřadů i společnosti Tencent. Je to důvod k rychlému prověření firemních systémů, nikoli důkaz, že všechny aplikace využívající Javu už byly napadeny. [4]
Překvapivý detail: záleží i na procesoru
Výzkumníci z Calif popisují chybu ve zrychleném dekódování Base64 v OpenJDK. Base64 převádí binární data do textové podoby a používá se například při přenosu souborů. Problém je v optimalizovaném kódu pro procesory x86-64 s podporou AVX-512 VBMI. Chybný vstup může poškodit sousední paměť dříve, než ho Java odmítne. ARM64 podle rozboru touto chybou zasaženo není. [3]
Calif uvádí, že v testovaných konfiguracích předvedl spuštění kódu bez přihlášení například v produktech Jira, Confluence, Jenkins či Keycloak. Jde o výsledky výzkumníků na konkrétních sestavách, nikoli o potvrzení napadení jejich zákazníků. Autoři navíc upozorňují, že neexistuje jeden univerzální útok na každou aplikaci. Cesta zneužití závisí na tom, jak aplikace data zpracovává. [3]
Praktický důsledek pro manažera je jednoduchý: seznam názvů produktů nestačí. Od správce nebo dodavatele je třeba získat údaje o konkrétním nasazení. Stejná aplikace může běžet na více serverech, s odlišným runtime a na různých typech cloudových instancí. Výsledek prověření jedné z nich automaticky neplatí pro ostatní.
Kde začít s kontrolou vlastní firmy
SK-CERT mezi zasaženými větvemi uvádí OpenJDK 17 od verze 17.0.6, 21, 25 a 27. Doporučuje přednostně řešit systémy dostupné z internetu na dotčeném hardwaru. Zdůrazňuje také, že aktualizace knihovny nebo frameworku bez výměny zranitelného JDK/JRE chybu neodstraní. [1]
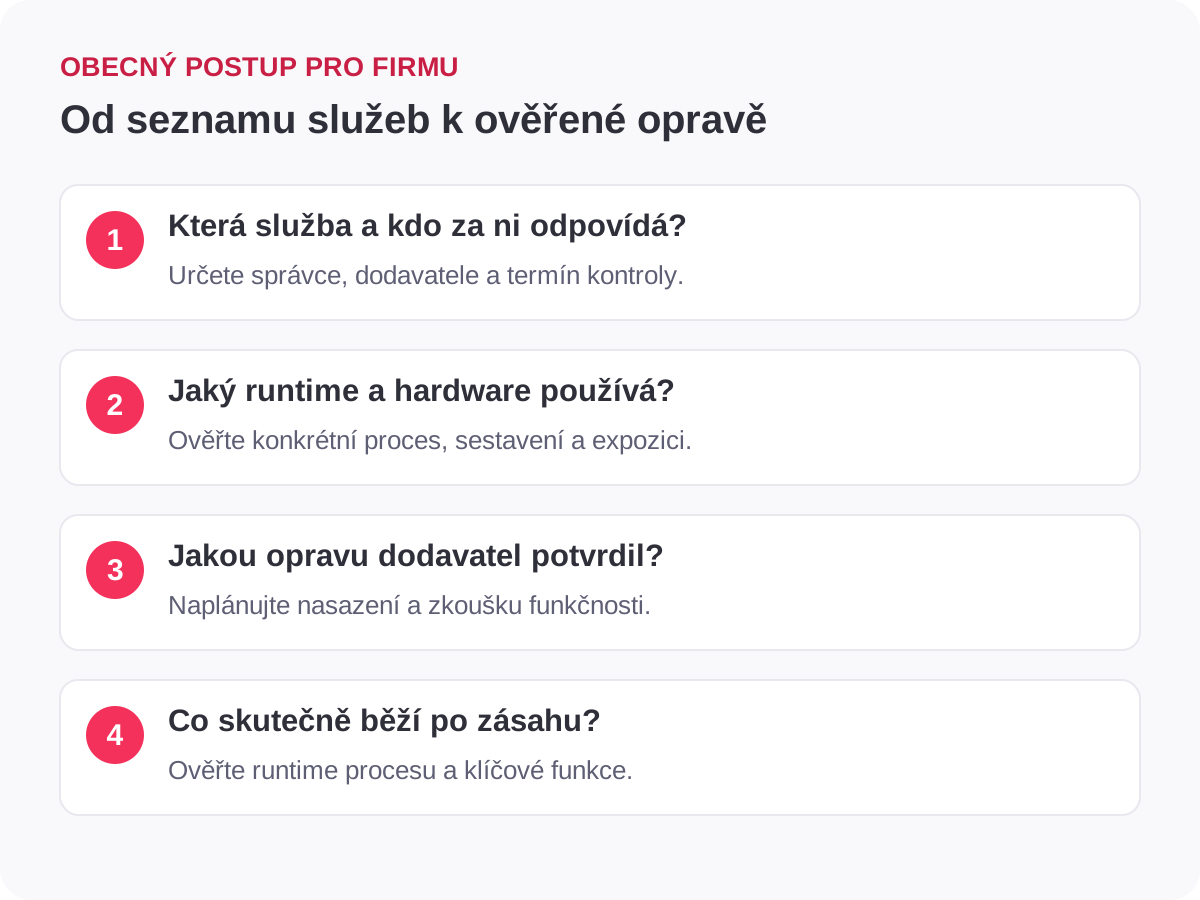
Následující organizační postup je obecné doporučení pro firemní tým. Pomáhá proměnit varování v dohledatelný úkol, i když firma nemá vlastní bezpečnostní oddělení:
- Přiřaďte odpovědnost každé službě. Sepište zákaznické portály, interní aplikace, integrační služby a systémy spravované externě. U každé určete člověka, který umí potvrdit technický stav a schválit servisní okno. Odpověď „řeší to hosting“ nahraďte konkrétním kontaktem a termínem.
- Zjistěte runtime skutečně běžícího procesu. Požádejte správce o distribuci, úplné číslo sestavení a cestu k Javě, kterou služba používá. Výpis výchozí Javy z terminálu nemusí popisovat aplikační server. U produktů s vlastním runtime si vyžádejte stanovisko výrobce přímo k CVE-2026-114938.
- Zaznamenejte hardware i dostupnost. U virtuálních strojů prověřujte možnosti viditelné v příslušné instanci. Zjistěte, zda službu osloví veřejný internet, partneři, nebo jen interní síť. Neznámý stav označte jako neprověřený a dejte mu termín kontroly, místo odhadu, že je bezpečný.
- Vyžádejte si důkaz nápravy. Od dodavatele žádejte opravené sestavení určené pro váš produkt, postup nasazení a výsledek ověření po zásahu. U spravované služby se ptejte i na to, kterou část zajišťuje poskytovatel a kterou musí aktualizovat zákazník. Potvrzení uložte k záznamu služby. Přidejte datum dalšího prověření, zejména pokud výrobce ještě připravuje opravný balíček. Tak zůstane otevřený úkol viditelný i po skončení první vlny upozornění a při výměně odpovědného správce.
Opravu uzavírá ověření běžící služby
SK-CERT doporučuje po aktualizaci restartovat dlouhodobě běžící procesy JVM. U kontejnerů je třeba sestavit a nasadit obraz s opraveným runtime; samotný restart starého obrazu nestačí. Pokud oprava zatím není možná, varování popisuje dočasné mitigace a izolaci služby. Konkrétní parametry je třeba vybírat podle platformy a otestovat. [1]
Pro nasazení si připravte krátký kontrolní scénář z běžného provozu. Například ověřte přihlášení, načtení zákaznického záznamu a odeslání souboru, pokud je služba používá. Domluvte se, kdo výsledek potvrdí a koho kontaktovat při problému. Technický tým má po zásahu znovu zdokumentovat runtime spuštěného procesu, nejen úspěšné dokončení instalátoru.
Pokud firma během kontroly najde nevysvětlené změny nebo podezřelou aktivitu, oddělte řešení zranitelnosti od vyšetřování možného incidentu. Uchovejte dostupné logy, časový průběh a údaje o zásazích. Aktualizace může odstranit slabé místo, ale sama nevysvětlí, co se v systému dělo před ní. Naopak běžný výpadek bez dalších důkazů automaticky nepotvrzuje útok.
- Seznam dotčených služeb s vlastníkem a ověřeným runtime.
- Rozhodnutí o opravě nebo dočasném omezení každé rizikové služby.
- Potvrzení, že po zásahu běží správné sestavení a fungují klíčové procesy.
Potřebujete zmapovat firemní systémy a určit pořadí oprav? Služba kybernetická bezpečnost Faust Agency pomůže prověřit rizika a nastavit péči o důležité IT služby.
Zdroje a další čtení
Odkazy vedou na původní oznámení, zprávy a dokumentaci, ze kterých článek vychází.