Slovenčina
Kybernetická bezpečnost / Ochrana dat
Tři finanční značky řeší úniky u dodavatelů. Platební sítě podle nich fungují
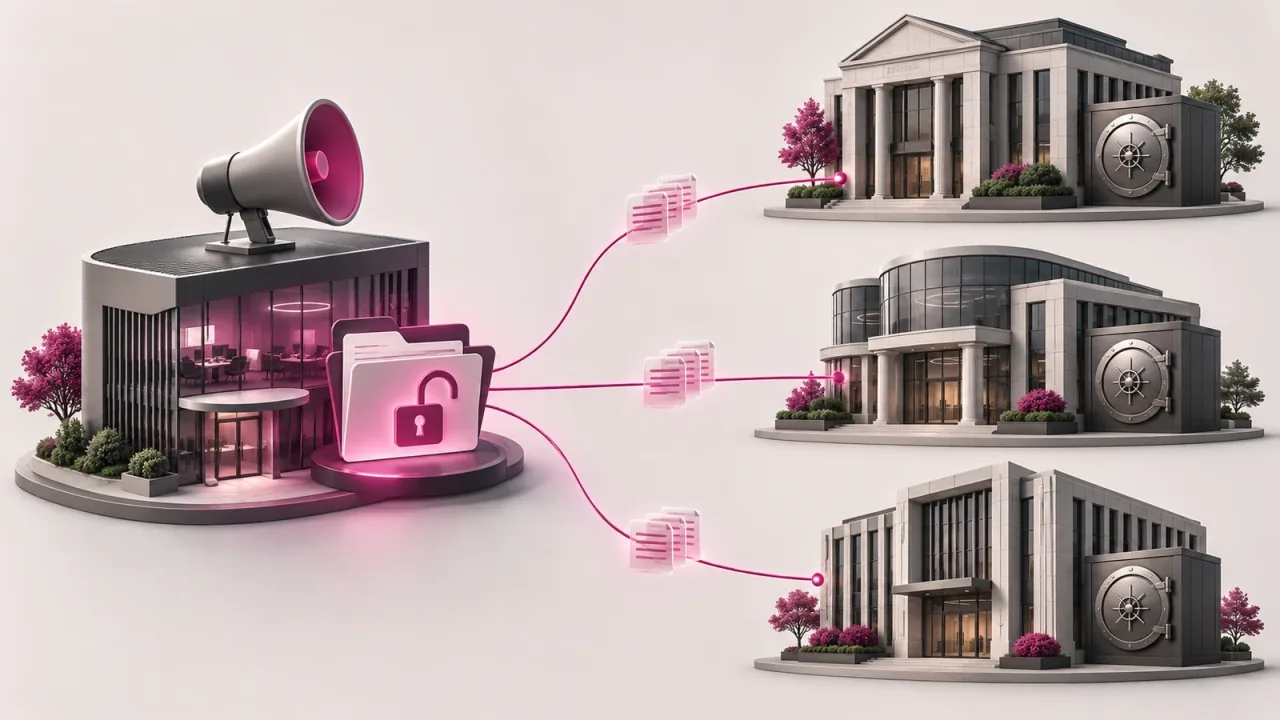
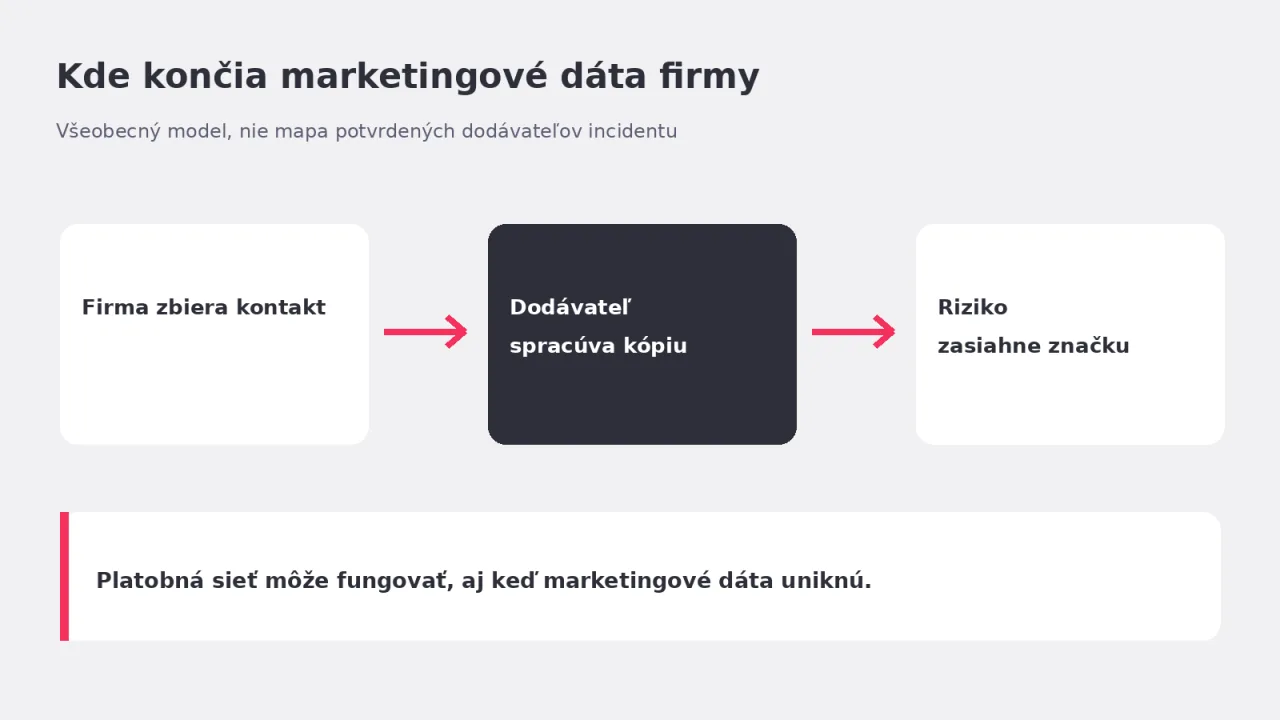
JPMorgan Chase, Visa a Mastercard 19. listopadu 2026 reagovaly na kybernetické incidenty u externích poskytovatelů služeb. Potenciálně dotčené jsou marketingové údaje a e-mailové adresy, nikoli potvrzená čísla platebních karet. Případ ukazuje, jak může dodavatel ohrozit důvěru ve značku i tehdy, když její hlavní služba funguje.
Co firmy potvrdily 19. listopadu
JPMorgan Chase oznámila, že terčem kyberútoku byly třetí strany, které jí poskytují služby. Podle dosavadního vyšetřování mohli útočníci získat některé marketingové údaje, mezi nimi jména zákazníků a e-mailové adresy. Banka uvedla, že dotčené zákazníky osloví. Nejmenovala dodavatele ani přesný den útoku. Informaci zveřejnila 19. listopadu 2026. [1]
Visa ten den potvrdila, že zná tvrzení týkající se incidentu u poskytovatele služeb v Asii a Tichomoří. Podle jejího vyjádření vlastní systémy Visa zasaženy nebyly a neunikly platební údaje, například čísla karet. Mastercard uvedla, že incident u dodavatele odhalil omezený počet e-mailových adres lidí zapojených do konkrétního programu výhod. Její platební síť podle firmy funguje a incident je ohraničený. [1] [2]
Není potvrzeno, že všechny tři společnosti používaly stejného dodavatele nebo že šlo o jediný technický průnik. Oznámení spojuje riziko externího zpracování údajů. Technické spojení mezi nimi z dosud zveřejněných faktů nevyplývá. [2]
Proč titulek o „hacknutých kartách“ nesedí
Údaje o marketingových kontaktech jsou osobní údaje a je třeba je brát vážně. Nevyplývá z nich však přístup k číslům karet, platebním terminálům nebo účtům klientů. Visa takový dopad výslovně odmítla. Mastercard uvedla, že nebyl dotčen chod její platební sítě. JPMorgan hovoří o marketingových datech a pokračujícím vyšetřování. [1] [2]
Stejné rozlišení platí pro výpadek bankovních transakcí, který Chase zaznamenala začátkem týdne. Banka uvedla, že s incidentem u dodavatelů nesouvisí; Reuters ho připisuje softwarové chybě. Časová blízkost dvou problémů ještě nevytváří příčinnou souvislost. [1]
Co tvrdí vyděračská skupina a co se ještě neví
Skupina označovaná jako n0n zveřejnila 16. listopadu tvrzení o získání dat několika finančních značek. Reuters viděl vzorek, ve kterém se objevovaly i zaměstnanecké a zákaznické adresy JPMorgan, pravost zveřejněného souboru se mu však nepodařilo nezávisle ověřit. Čísla uváděná v seznamu skupiny proto nejsou potvrzeným počtem dotčených lidí ani potvrzeným rozsahem úniku. [1]
Nejsou známa jména všech dodavatelů, data průniků ani konečný počet dotčených zákazníků. Případ se může v nejbližších dnech upřesnit. Pro klienty je zatím nejpřesnější informací vlastní oznámení banky nebo karetní společnosti, případně přímý kontakt s dotčeným zákazníkem. [1] [2]
Proč i obyčejný marketingový kontakt stojí za ochranu
E-mailová adresa sama o sobě nikomu neumožní zaplatit kartou. Ve spojení se jménem, členstvím v programu nebo historií kampaní však může pomoci připravit věrohodný podvodný e-mail. Jde o možný následek, nikoli o potvrzenou vlnu podvodů z těchto konkrétních incidentů. Značka zároveň řeší dotazy zákazníků a oznámení, i když útok mířil mimo její vlastní síť.
O dva dny dříve Visa zveřejnila vlastní zprávu o hrozbách za první pololetí 2026. Uvádí, že incidenty u třetích stran v jejím sledování vzrostly o 62 %. Jde o širší údaj z jiného období a nesmí se zaměňovat s rozsahem čtvrtečních případů. Pomáhá však vysvětlit, proč firmy prověřují dodavatelský řetězec důsledněji. [4]
Co má prověřit firma, která svěřuje data agentuře
- Přehled příjemců. Kdo dostává exporty z CRM, mailingového nástroje či reklamních platforem?
- Rozsah údajů. Potřebuje dodavatel celé profily zákazníků, nebo stačí omezené segmenty a anonymizované výsledky?
- Přístupy a retence. Kdo může údaje stáhnout, jak se přístup ruší a kdy se nepotřebné kopie mažou?
- Postup při incidentu. Koho dodavatel upozorní, jaké logy zachová a kdo rozhodne o informování zákazníků?
Co to znamená pro e-shop a agenturu
Typický e-shop dává externímu týmu přístup do reklamního účtu, analytiky, mailingového systému nebo CRM. Každý přístup může být potřebný, jeho rozsah však má odpovídat úkolu. Tým, který připravuje kreativy, často nepotřebuje úplnou zákaznickou databázi. Při vyhodnocování kampaně může stačit souhrnná konverzní tabulka. Pokud se pracuje s exportem kontaktů, je třeba vědět, kde vzniká další kopie a kdy se smaže.
Při převzetí správy kampaní se vyplatí sepsat, kdo vlastní účty, které integrace čtou zákaznická data a kdo smí měnit fakturační nebo uživatelská práva. Po ukončení spolupráce zrušte nepotřebné tokeny a přístupy. Kvalitní dodavatel má umět bez improvizace vysvětlit, jak postupuje při ztrátě zařízení, chybném sdílení nebo podezření na únik. Není to formalita do šanonu. Je to nejrychlejší cesta, jak při skutečném incidentu neztratit první důležité hodiny.
Pro zákazníky dotčených značek je teď nejrozumnější vycházet z jejich oficiálních oznámení. Podezřelé e-maily využívající název banky nebo karetní společnosti je třeba ověřit přes oficiální aplikaci či web, nikoli přes odkaz ve zprávě. Zveřejněné informace zatím neopravňují k tvrzení, že je nutné plošně měnit platební karty. [1] [2]
Rozhodující je i oddělení systémů. Dodavatel kampaně může mít oprávnění k údajům o komunikaci, ale nemusí mít žádný technický přístup k platební infrastruktuře. Právě toto rozlišení pomáhá při prvním vyhodnocení incidentu: určit, který systém a jaký typ dat byl v jeho dosahu. Potom lze připravit přesné oznámení zákazníkům bez zbytečné paniky i bez zlehčování skutečného rizika.
Při předávání kampaně je snadné předat celý export, „aby bylo všechno po ruce“. Tento případ ukazuje obchodní cenu takového pohodlí. Rozumným začátkem je vědět, které údaje se skutečně používají a kdo za ně odpovídá i po skončení kampaně.
Faust Agency vám pomůže prověřit přístupy, dodavatele a plán reakce na incident. Podívejte se na naši službu kybernetická bezpečnost a IT audit.
Zdroje a další čtení
Odkazy vedou na původní oznámení, zprávy a dokumentaci, ze kterých článek vychází.
- reuters.com/legal/government/jpmorgan-says-third-party-vendors-targeted-cyberattack-2026-11-19
- theregister.com/security/2026/11/19/chase-visa-mastercard-confirm-third-party-cyberattacks-that-may-have-exposed-customers-info/5311175
- apnews.com/article/8470d475450721b66858bdace47091c0
- investor.visa.com/news/news-details/2026/Visa-Report-AI-Enabled-Fraud-and-Third-Party-Attacks-Are-Scaling-Worldwide/default.aspx