Čeština
Kybernetická bezpečnosť / Ochrana dát
Tri finančné značky riešia úniky u dodávateľov. Platobné siete podľa nich fungujú
JPMorgan Chase, Visa a Mastercard 19. novembra 2026 reagovali na kybernetické incidenty u externých poskytovateľov služieb. Potenciálne dotknuté sú marketingové údaje a e-mailové adresy, nie potvrdené čísla platobných kariet. Prípad ukazuje, ako môže dodávateľ ohroziť dôveru v značku aj vtedy, keď jej hlavná služba funguje.
Čo firmy potvrdili 19. novembra
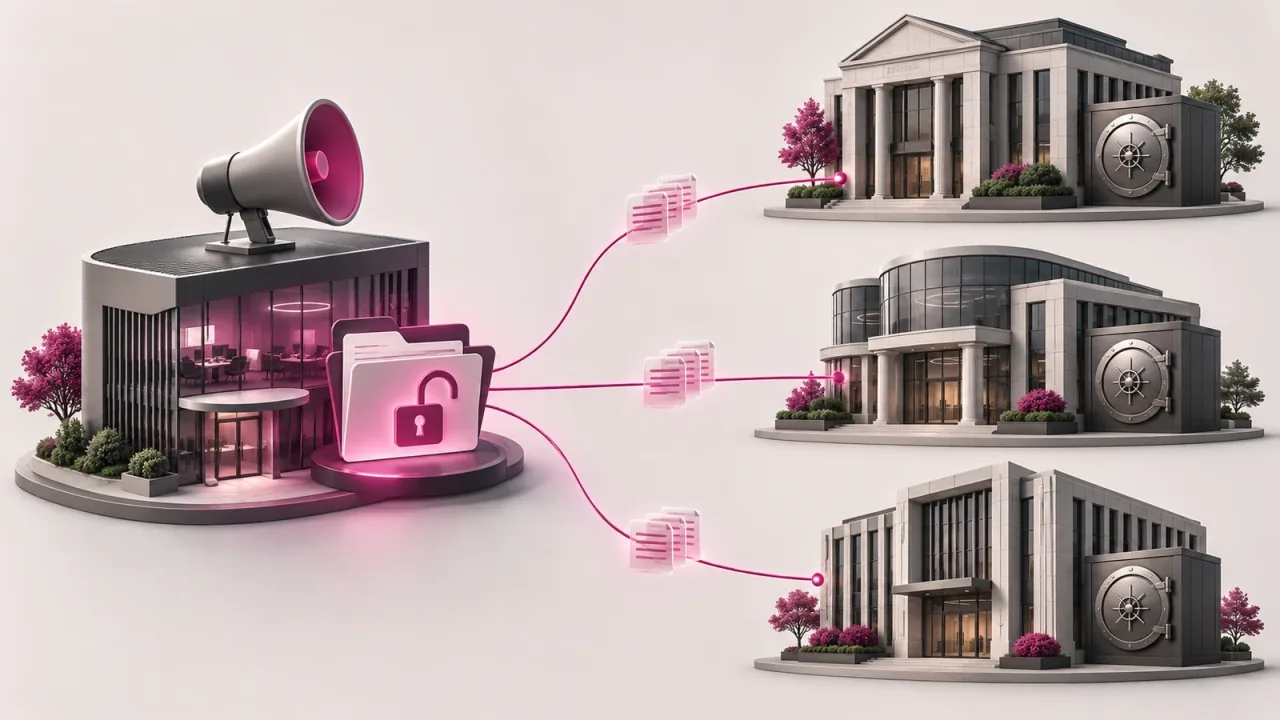
JPMorgan Chase oznámila, že terčom kyberútoku boli tretie strany poskytujúce jej služby. Podľa doterajšieho vyšetrovania mohli útočníci získať niektoré marketingové údaje, medzi nimi mená zákazníkov a e-mailové adresy. Banka uviedla, že dotknutých zákazníkov osloví. Nepomenovala dodávateľov ani presný deň útoku. Informáciu zverejnila 19. novembra 2026. [1]
Visa v ten deň potvrdila, že pozná tvrdenia týkajúce sa incidentu u poskytovateľa služieb v Ázii a Tichomorí. Podľa jej vyjadrenia vlastné systémy Visa zasiahnuté neboli a neunikli platobné údaje, napríklad čísla kariet. Mastercard uviedla, že incident u dodávateľa odhalil obmedzený počet e-mailových adries ľudí zapojených do konkrétneho programu výhod. Jej platobná sieť podľa firmy funguje a incident je ohraničený. [1] [2]
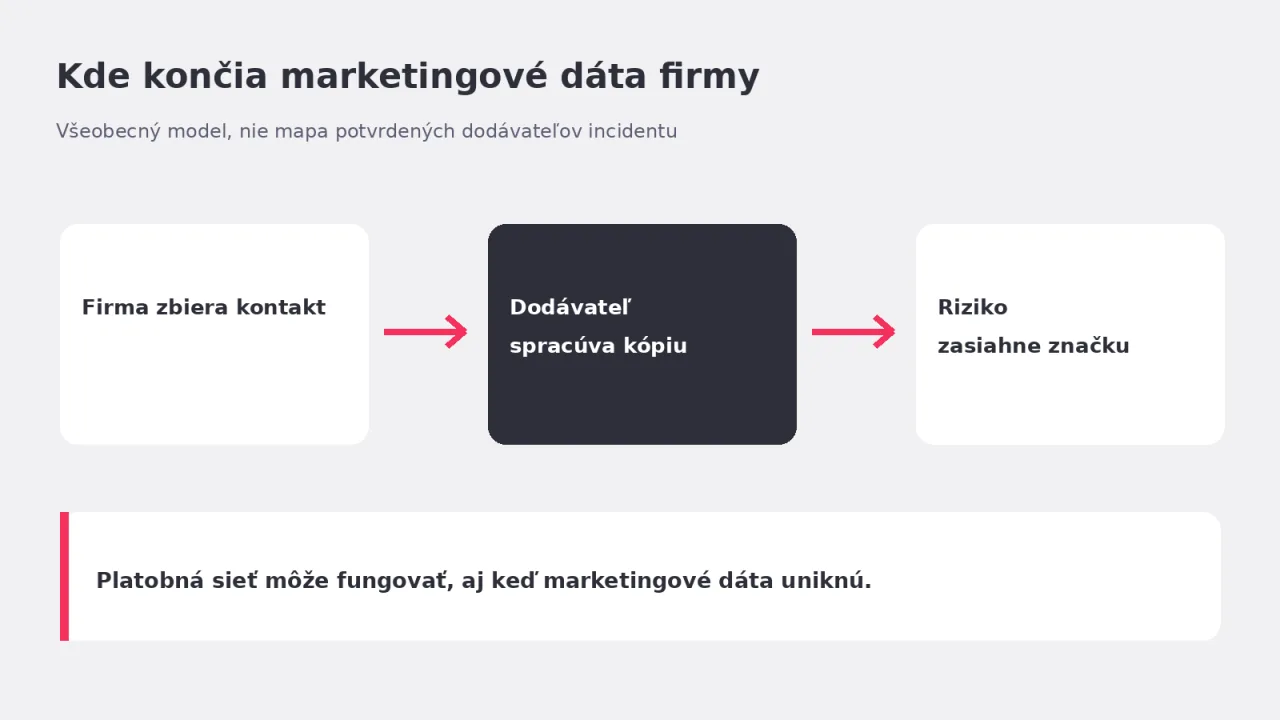
Nie je potvrdené, že všetky tri spoločnosti používali toho istého dodávateľa alebo že išlo o jediný technický prienik. Oznámenia spája riziko externého spracovania údajov. Technické spojenie medzi nimi z doterajších zverejnených faktov nevyplýva. [2]
Prečo titulok o „hacknutých kartách“ nesedí
Údaje o marketingových kontaktoch sú osobné údaje a treba ich brať vážne. Z nich však nevyplýva prístup k číslam kariet, platobným terminálom alebo účtom klientov. Visa takýto dosah výslovne odmietla. Mastercard povedala, že nebol dotknutý chod jej platobnej siete. JPMorgan hovorí o marketingových dátach a pokračujúcom vyšetrovaní. [1] [2]
Rovnaké rozlíšenie platí pre výpadok bankových transakcií, ktorý Chase zaznamenala začiatkom týždňa. Banka uviedla, že s incidentom u dodávateľov nesúvisí; Reuters ho pripisuje softvérovej chybe. Časová blízkosť dvoch problémov ešte nevytvára príčinnú súvislosť. [1]
Čo tvrdí vydieračská skupina a čo sa ešte nevie
Skupina označovaná ako n0n zverejnila 16. novembra tvrdenia o získaní dát viacerých finančných značiek. Reuters videl vzorku, v ktorej sa javili aj zamestnanecké a zákaznícke adresy JPMorgan, no pravosť zverejneného súboru sa mu nepodarilo nezávisle overiť. Čísla uvádzané v zozname skupiny preto nie sú potvrdeným počtom dotknutých ľudí ani potvrdeným rozsahom úniku. [1]
Nie sú známe mená všetkých dodávateľov, dátumy prienikov ani konečný počet dotknutých zákazníkov. Prípad sa môže v najbližších dňoch spresniť. Pre klientov je zatiaľ najpresnejšou informáciou vlastné oznámenie banky alebo kartovej spoločnosti, prípadne priamy kontakt s dotknutým zákazníkom. [1] [2]
Prečo aj obyčajný marketingový kontakt stojí za ochranu
E-mailová adresa sama o sebe neumožňuje niekomu zaplatiť kartou. V spojení s menom, členstvom v programe alebo históriou kampaní však môže pomôcť pripraviť vierohodný podvodný e-mail. Ide o možný následok, nie o potvrdenú vlnu podvodov z týchto konkrétnych incidentov. Značka zároveň rieši zákaznícke otázky a oznámenia, hoci útok smeroval mimo jej vlastnej siete.
O dva dni skôr Visa zverejnila vlastnú správu o hrozbách za prvý polrok 2026. Uvádza, že incidenty u tretích strán v jej sledovaní vzrástli o 62 %. Ide o širší údaj z odlišného obdobia a nesmie sa zamieňať s rozsahom štvrtkových prípadov. Pomáha však vysvetliť, prečo firmy preverujú dodávateľský reťazec dôslednejšie. [4]
Čo má preveriť firma, ktorá zveruje dáta agentúre
- Inventár príjemcov. Kto dostáva exporty z CRM, mailingového nástroja či reklamných platforiem?
- Rozsah údajov. Potrebuje dodávateľ celé profily zákazníkov, alebo stačia obmedzené segmenty a anonymizované výsledky?
- Prístupy a retencia. Kto môže údaje stiahnuť, ako sa prístup ruší a kedy sa nepotrebné kópie mažú?
- Postup pri incidente. Koho dodávateľ upozorní, aké logy zachová a kto rozhodne o informovaní zákazníkov?
Čo to znamená pre e-shop a agentúru
Typický e-shop dáva externému tímu prístup do reklamného účtu, analytiky, mailingového systému alebo CRM. Každý prístup môže byť potrebný, no jeho rozsah má zodpovedať úlohe. Tím, ktorý pripravuje kreatívy, často nepotrebuje úplnú zákaznícku databázu. Pri vyhodnocovaní kampane môže stačiť súhrnná konverzná tabuľka. Ak sa pracuje s exportom kontaktov, treba vedieť, kde vzniká ďalšia kópia a kedy sa zmaže.
Pri prevzatí správy kampaní sa oplatí spísať, kto vlastní účty, ktoré integrácie čítajú zákaznícke dáta a kto smie meniť fakturačné alebo používateľské práva. Po ukončení spolupráce zrušte nepotrebné tokeny a prístupy. Kvalitný dodávateľ má vedieť bez improvizácie vysvetliť, ako postupuje pri strate zariadenia, chybnom zdieľaní alebo podozrení na únik. Nie je to formalita pre šanón. Je to najrýchlejšia cesta, ako pri skutočnom incidente nestratiť prvé dôležité hodiny.
Pre zákazníkov dotknutých značiek je teraz najrozumnejšie vychádzať z ich oficiálnych oznámení. Podozrivé e-maily využívajúce názov banky alebo kartovej spoločnosti treba overiť cez oficiálnu aplikáciu či web, nie cez odkaz v správe. Zverejnené informácie zatiaľ neodôvodňujú tvrdenie, že je potrebné plošne meniť platobné karty. [1] [2]
Rozhodujúce je aj oddelenie systémov. Dodávateľ kampane môže mať oprávnenie na údaje o komunikácii, no nemusí mať žiadny technický prístup k platobnej infraštruktúre. Práve toto rozlíšenie pomáha pri prvom vyhodnotení incidentu: určiť, ktorý systém a aký typ dát bol v jeho dosahu. Potom možno pripraviť presné oznámenie zákazníkom bez zbytočnej paniky aj bez zľahčovania skutočného rizika.
Pri odovzdaní kampane je jednoduché odovzdať celý export, „aby bolo všetko poruke“. Tento prípad ukazuje obchodnú cenu takého pohodlia. Rozumný začiatok je vedieť, ktoré údaje sa skutočne používajú a kto za ne zodpovedá aj po skončení kampane.
Faust Agency vám pomôže preveriť prístupy, dodávateľov a plán reakcie na incident. Pozrite si našu službu kybernetická bezpečnosť a IT audit.
Zdroje a ďalšie čítanie
Odkazy vedú na pôvodné oznámenia, správy a dokumentáciu, z ktorých článok vychádza.
- reuters.com/legal/government/jpmorgan-says-third-party-vendors-targeted-cyberattack-2026-11-19
- theregister.com/security/2026/11/19/chase-visa-mastercard-confirm-third-party-cyberattacks-that-may-have-exposed-customers-info/5311175
- apnews.com/article/8470d475450721b66858bdace47091c0
- investor.visa.com/news/news-details/2026/Visa-Report-AI-Enabled-Fraud-and-Third-Party-Attacks-Are-Scaling-Worldwide/default.aspx