Čeština
Kybernetická bezpečnosť / Java a servery
JAVA4SHELL môže otvoriť firemný server útočníkovi. Oprava aplikácie nemusí stačiť
SK-CERT 18. novembra upozornil na chybu v Jave, ktorá môže umožniť vzdialené spustenie kódu. Oracle vydal opravu deň predtým. Pre firmy je rozhodujúce preveriť aj runtime, na ktorom aplikácia beží, a hardvér, ktorý používa. Samotné označenie „máme Javu“ ešte neurčuje skutočné riziko.
Čo je potvrdené a kedy prišla oprava
Zraniteľnosť má identifikátor CVE-2026-114938 a označenie JAVA4SHELL. Slovenské varovanie z 18. novembra uvádza skóre CVSS 4.0 na úrovni 9,2 a potvrdzuje dostupnosť demonštračného kódu. Zároveň výslovne hovorí, že aktívne zneužívanie v čase vydania varovania nebolo potvrdené. Z týchto informácií preto nemožno robiť správu o úspešnom útoku na slovenskú firmu. [1]
Oracle zaradil opravu do bezpečnostnej aktualizácie z 17. novembra 2026. Vo svojej matici ju eviduje v komponente Compiler so skóre CVSS 3.1 8,1, možnosťou vzdialeného zneužitia bez prihlasovacích údajov a vysokou zložitosťou útoku. Rozdielne skóre nie je rozpor: ide o dve verzie hodnotiacej metodiky. Matica opisuje aj vysoký možný dopad na dôvernosť, integritu a dostupnosť. [2]
Udalosť má medzinárodný dosah. Reuters 18. novembra informoval o výzvach na aktualizáciu zo strany amerických, juhokórejských, nemeckých a britských úradov aj spoločnosti Tencent. Je to dôvod na rýchle preverenie firemných systémov, nie dôkaz, že všetky aplikácie využívajúce Javu už boli napadnuté. [4]
Prekvapivý detail: záleží aj na procesore
Výskumníci z Calif opisujú chybu v zrýchlenom dekódovaní Base64 v OpenJDK. Base64 prevádza binárne dáta do textovej podoby a používa sa napríklad pri prenose súborov. Problém je v optimalizovanom kóde pre procesory x86-64 s podporou AVX-512 VBMI. Chybný vstup môže poškodiť susednú pamäť skôr, než ho Java odmietne. ARM64 podľa rozboru touto chybou zasiahnuté nie je. [3]
Calif uvádza, že v testovaných konfiguráciách predviedol spustenie kódu bez prihlásenia napríklad v produktoch Jira, Confluence, Jenkins či Keycloak. Ide o výsledky výskumníkov na konkrétnych zostavách, nie o potvrdenie napadnutia ich zákazníkov. Autori navyše upozorňujú, že neexistuje jeden univerzálny útok na každú aplikáciu. Cesta zneužitia závisí od toho, ako aplikácia dáta spracúva. [3]
Praktický dôsledok pre manažéra je jednoduchý: zoznam názvov produktov nestačí. Od správcu alebo dodávateľa treba získať údaje o konkrétnom nasadení. Rovnaká aplikácia môže bežať na viacerých serveroch, s odlišným runtime a na rôznych typoch cloudových inštancií. Výsledok preverenia jednej z nich automaticky neplatí pre ostatné.
Kde začať s kontrolou vlastnej firmy
SK-CERT medzi zasiahnutými vetvami uvádza OpenJDK 17 od verzie 17.0.6, 21, 25 a 27. Odporúča prednostne riešiť internetovo dostupné systémy na dotknutom hardvéri. Zdôrazňuje tiež, že aktualizácia knižnice alebo frameworku bez výmeny zraniteľného JDK/JRE chybu neodstráni. [1]
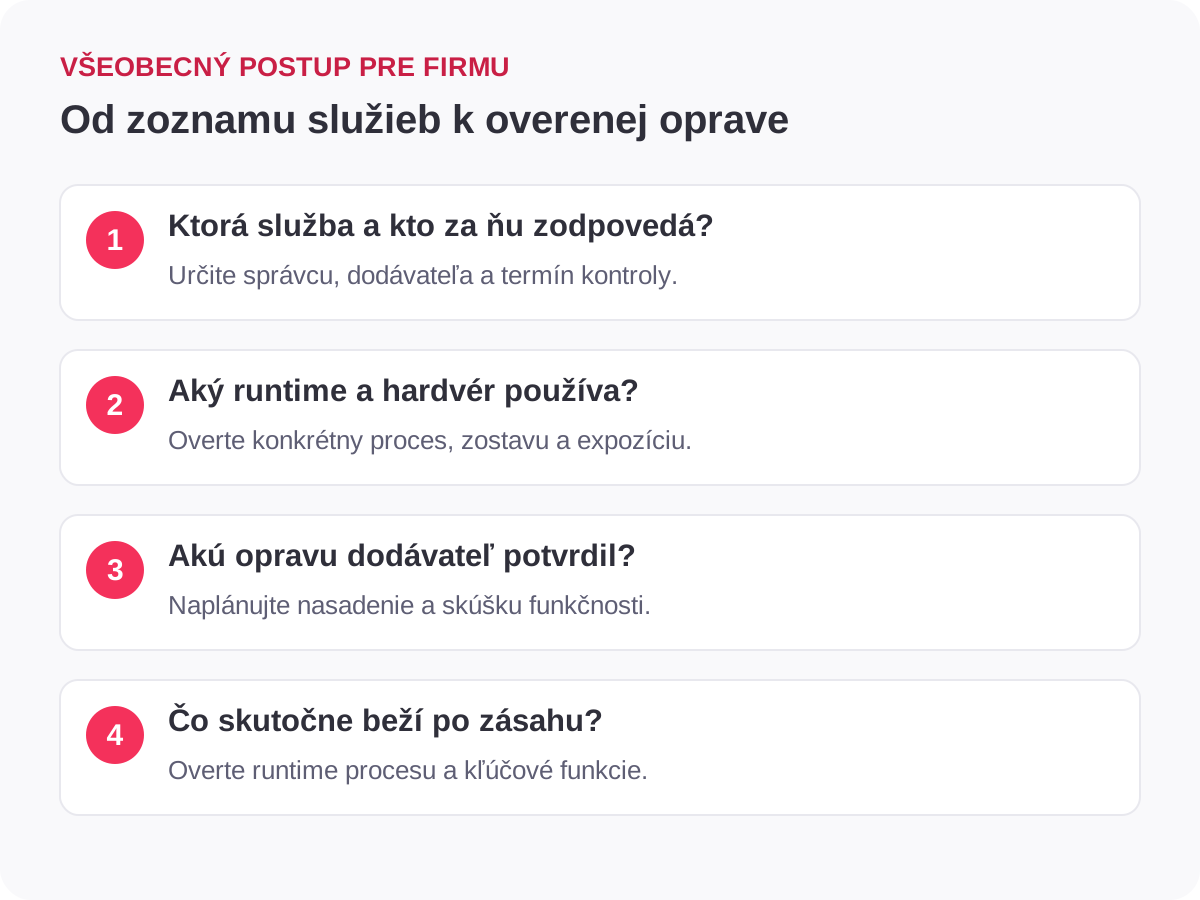
Nasledujúci organizačný postup je všeobecné odporúčanie pre firemný tím. Pomáha premeniť varovanie na dohľadateľnú úlohu, aj keď firma nemá vlastné bezpečnostné oddelenie:
- Priraďte zodpovednosť každej službe. Spíšte zákaznícke portály, interné aplikácie, integračné služby a systémy spravované externe. Pri každom určte človeka, ktorý vie potvrdiť technický stav a schváliť servisné okno. Odpoveď „rieši to hosting“ nahraďte konkrétnym kontaktom a termínom.
- Zistite runtime skutočne bežiaceho procesu. Požiadajte správcu o distribúciu, úplné číslo zostavy a cestu k Jave, ktorú služba používa. Výpis predvolenej Javy z terminálu nemusí opisovať aplikačný server. Pri produktoch s vlastným runtime si vyžiadajte stanovisko výrobcu priamo ku CVE-2026-114938.
- Zaznamenajte hardvér aj dostupnosť. Pri virtuálnych strojoch preverujte možnosti viditeľné v príslušnej inštancii. Zistite, či službu osloví verejný internet, partneri alebo iba interná sieť. Neznámy stav označte ako nepreverený a dajte mu termín kontroly, namiesto odhadu, že je bezpečný.
- Vyžiadajte dôkaz nápravy. Od dodávateľa žiadajte opravenú zostavu určenú pre váš produkt, postup nasadenia a výsledok overenia po zásahu. Pri spravovanej službe sa pýtajte aj na to, ktorú časť zabezpečuje poskytovateľ a ktorú musí aktualizovať zákazník. Potvrdenie uložte k záznamu služby. Pridajte dátum ďalšieho preverenia, najmä ak výrobca ešte pripravuje opravný balík. Tak zostane otvorená úloha viditeľná aj po skončení prvej vlny upozornení a pri výmene zodpovedného správcu.
Opravu uzatvára overenie bežiacej služby
SK-CERT odporúča po aktualizácii reštartovať dlhodobo bežiace JVM procesy. Pri kontajneroch treba zostaviť a nasadiť obraz s opraveným runtime; samotný reštart starého obrazu nestačí. Ak oprava zatiaľ nie je možná, varovanie opisuje dočasné mitigácie a izoláciu služby. Konkrétne parametre treba vyberať podľa platformy a otestovať. [1]
Pre nasadenie si pripravte krátky kontrolný scenár z bežnej prevádzky. Napríklad overte prihlásenie, načítanie zákazníckeho záznamu a odoslanie súboru, ak ich služba používa. Dohodnite, kto výsledok potvrdí a koho kontaktovať pri probléme. Technický tím má po zásahu znovu zdokumentovať runtime spusteného procesu, nie iba úspešné dokončenie inštalátora.
Ak firma počas kontroly nájde nevysvetlené zmeny alebo podozrivú aktivitu, oddeľte riešenie zraniteľnosti od vyšetrovania možného incidentu. Uchovajte dostupné logy, časový priebeh a údaje o zásahoch. Aktualizácia môže odstrániť slabé miesto, ale sama nevysvetlí, čo sa v systéme dialo pred ňou. Naopak, bežný výpadok bez ďalších dôkazov automaticky nepotvrdzuje útok.
- Zoznam dotknutých služieb s vlastníkom a overeným runtime.
- Rozhodnutie o oprave alebo dočasnom obmedzení každej rizikovej služby.
- Potvrdenie, že po zásahu beží správna zostava a fungujú kľúčové procesy.
Potrebujete zmapovať firemné systémy a určiť poradie opráv? Služba kybernetická bezpečnosť Faust Agency pomôže preveriť riziká a nastaviť starostlivosť o dôležité IT služby.
Zdroje a ďalšie čítanie
Odkazy vedú na pôvodné oznámenia, správy a dokumentáciu, z ktorých článok vychádza.