Slovenčina
Kybernetická bezpečnost / Ochrana dat
15 milionů dokumentů Deutsche Bank: únik odhalil i krycí účty vyšetřovatelů
Více než 15 milionů interních dokumentů Deutsche Bank se dostalo k mezinárodnímu týmu novinářů. Reportáž ZDF z 19. listopadu 2026 mezi nimi popisuje i historické informace o krycích účtech policistů a zpravodajských služeb. Únik má možné bezpečnostní následky, i když způsob získání dokumentů není veřejně potvrzen a banka nevidí důkaz napadení svého současného IT.
Co se dostalo na veřejnost
Projekt Inside Deutsche Bank vychází ze souboru více než 15 milionů interních dokumentů, z toho přes devět milionů e-mailů. Podle ZDF je dva informátoři v roce 2025 poskytli novinářům; mezinárodní spolupráce s více než 50 médii je začala zveřejňovat 17. listopadu 2026. Jde především o historické záznamy, nikoli o důkaz, že se někdo tento týden přihlásil do internetového bankovnictví. [1] [4]
Nový a velmi citlivý rozměr přibyl 19. listopadu. ZDF popsala dokumenty o spolupráci banky s německou policií a zpravodajskými službami. Krycí bankovní účty pomáhaly osobám pracujícím pod jinou identitou. Interní přehled z května 2018, který ZDF prozkoumala, uváděl v určitém období 154 takových účtů. To je počet v historickém přehledu, nikoli počet osob, jejichž identita je dnes zveřejněna. [1]
Proč jsou krycí účty jiné než běžné klientské údaje
Krycí účet dává fiktivní identitě důvěryhodný finanční život. Pokud se citlivé spojení mezi účtem, pracovníkem a operací dostane k nesprávnému člověku, může to poškodit vyšetřování nebo ohrozit osoby. ZDF našla v historických e-mailech i upozornění samotných zaměstnanců na možné ohrožení života při prozrazení. To vysvětluje závažnost rizika, nepotvrzuje však, že konkrétní vyšetřovatel byl nyní odhalen či zraněn. [1]
Podle novinářů si zaměstnanci v roce 2018 v některých případech posílali běžným e-mailem údaje spojené s krycími účty včetně adresy pro zaslání karet nebo kopie dokladu. ZDF tento postup označila za nešifrovanou komunikaci. Důležité je rozlišovat mezi tím, co obsahují prozkoumané historické e-maily, a tím, zda má banka dnes stejný pracovní postup. To veřejně doloženo není. [1]
Byl to kyberútok na Deutsche Bank?
Veřejné důkazy zatím na takové tvrzení nestačí. Deutsche Bank 17. listopadu uvedla, že dokumenty byly podle médií poskytnuty informátory a pocházejí z minulých let. Po zkoumání s bezpečnostní společností podle ní neexistuje náznak napadení jejího současného IT prostředí ani přístupu k přihlašovacím či platebním údajům. Banka pokračuje v analýze. Toto je její stanovisko, nikoli nezávislé potvrzení přesné cesty každého dokumentu. [2]
Stejně zavádějící by bylo tvrdit, že se všech 15 milionů dokumentů ocitlo volně na internetu. ZDF popisuje předání dat dvěma novinářům a jejich sdílení v redakčním konsorciu. Kdo další má kopie a jakým způsobem byly původně získány, není veřejně vyjasněno. Redakce uvádějí rozsah materiálu, jeho zveřejňování však probíhá výběrově. [1]
Co řekla banka a co zkoumá úřad
Deutsche Bank uznává, že dotčené informace obsahují právně chráněné důvěrné údaje klientů, zaměstnanců a třetích stran. Uvádí, že příslušné úřady preventivně informovala a lidi, o kterých ví, že mohou být podstatně dotčeni, kontaktovala. K samotným vztahům s bezpečnostními orgány se nevyjadřuje. Zároveň připomíná, že velká část zkoumaných obchodních případů je stará roky, některé dvě desetiletí, a že od té doby investovala do kontrolních procesů. [2] [1]
Hesenský úřad pro ochranu údajů oznámil 18. listopadu vyšetřování. Podle Reuters prověřuje přiměřenost ochranných opatření, včasnost ohlášení úniku a informování dotčených lidí. Zahájení kontroly není rozhodnutím, že banka porušila zákon. ZDF a Handelsblatt 19. listopadu informovaly i o politických výzvách k prověření možného bezpečnostního dopadu na krycí operace. Ani ty nejsou konečným úředním závěrem. [3] [5]
Co si z případu může vzít běžná firma
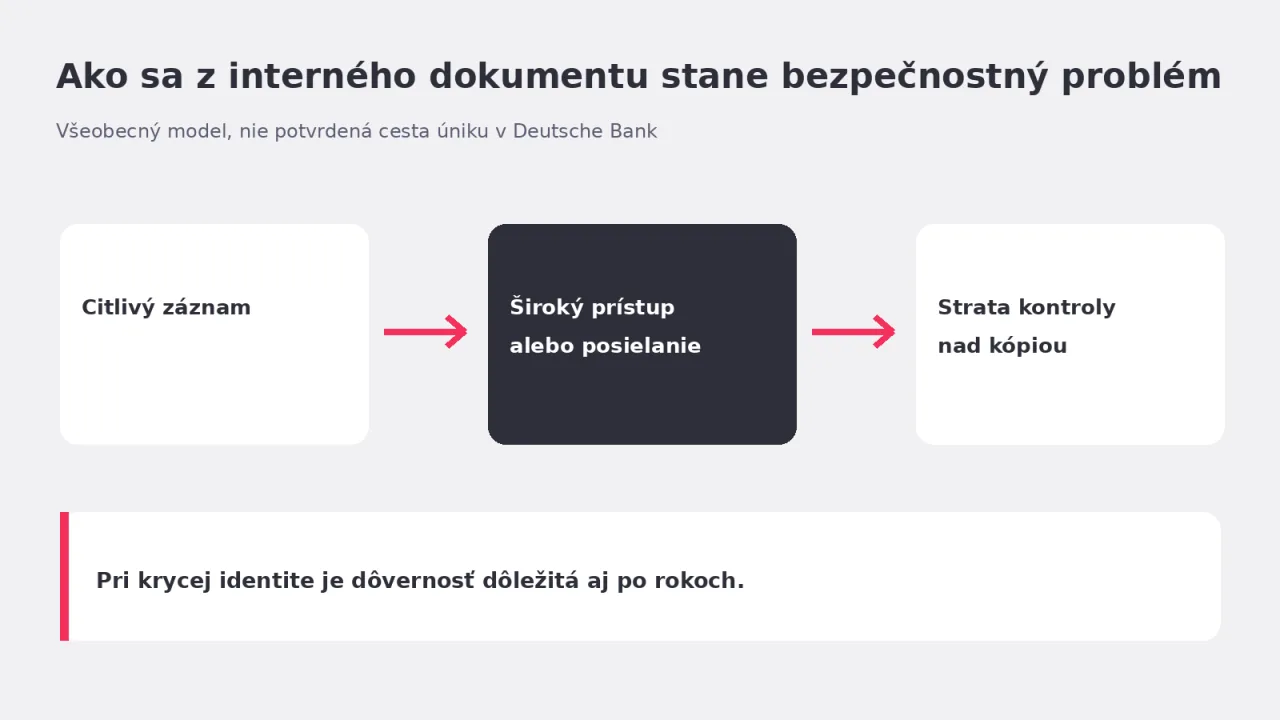
Běžná firma nemá krycí policejní účty, ale může mít podobně citlivé kombinace údajů: jména zákazníků s diagnózami, identitu informátorů, plánované akvizice či administrátorské přístupy. Riziko nezaniká proto, že dokument zestárl. Pokud je stále použitelný k identifikaci člověka nebo obchodního tajemství, je třeba ho chránit i po letech.
- Zmapujte citlivé dokumenty. Víte, kde jsou všechny pracovní kopie, exporty, přílohy e-mailů a zálohy?
- Omezte přístupy. Osoba, která potřebuje jeden údaj, nemusí dostat celý archiv nebo přílohu.
- Oddělte běžnou komunikaci od citlivých záznamů. Určete bezpečný způsob odesílání a dobu uchovávání.
- Připravte reakci. Při úniku potřebujete vědět, komu dokumenty patří, které osoby jsou dotčeny a kdo rozhodne o oznámení.
Staré e-maily nejsou automaticky neškodné
Při práci s osobními údaji se firmy často soustředí na aktuální databázi. Rizikové však mohou být právě staré přílohy, kopie uložené mimo centrální systém a dokumenty odeslané v době, kdy se interní pravidla teprve tvořila. V tomto případě se novinářská zjištění dotýkají komunikace z roku 2018. ZDF upozorňuje, že ani při dnešním zveřejnění není jasné, kdo všechno měl nebo má přístup k uniklým datům. [1]
Praktická revize má proto zahrnovat i pravidla uchovávání. Co se musí archivovat kvůli zákonným povinnostem, co už nepotřebujete a co má být přístupné jen úzké skupině? Odpověď se liší podle typu údajů. Automatické „smažme všechno staré“ může zničit důležité záznamy; neurčité „nechme všechno navždy“ vytváří další kopie, které je třeba chránit. U dokumentů s velkým dopadem pomáhá pravidelná kontrola přístupů, šifrovaný přenos a záznam o tom, komu byla kopie poskytnuta.
Nejtěžší otázka není jen „Kdo se nabořil?“. V tomto případě se ještě ani neví, zda se to stalo. Pro každou organizaci je však užitečné vědět, jak dlouho dokáže udržet citlivé informace pod kontrolou a zda si jejich staré kopie nezačnou žít vlastním životem.
Faust Agency vám pomůže prověřit přístupy, dodavatele a plán reakce na incident. Podívejte se na naši službu kybernetická bezpečnost a IT audit.
Zdroje a další čtení
Odkazy vedou na původní oznámení, zprávy a dokumentaci, ze kterých článek vychází.
- zdfheute.de/wirtschaft/deutsche-bank-undercover-agenten-100.html
- db.com/news/detail/20261117-deutsche-bank-statement-on-recent-media-reports
- reuters.com/business/finance/data-watchdog-probes-deutsche-bank-leak-handelsblatt-reports-2026-11-18
- zdfheute.de/wirtschaft/inside-deutsche-bank-leak-100.html
- handelsblatt.com/politik/deutschland/deutsche-bank-datenleck-soll-fall-fuer-nationalen-sicherheitsrat-werden/100270853.html