Čeština
Kybernetická bezpečnosť / Cloud a servery
Z virtuálneho servera prečítali približne 127 GB pamäte hostiteľa. Chyba KVM sa týka AMD
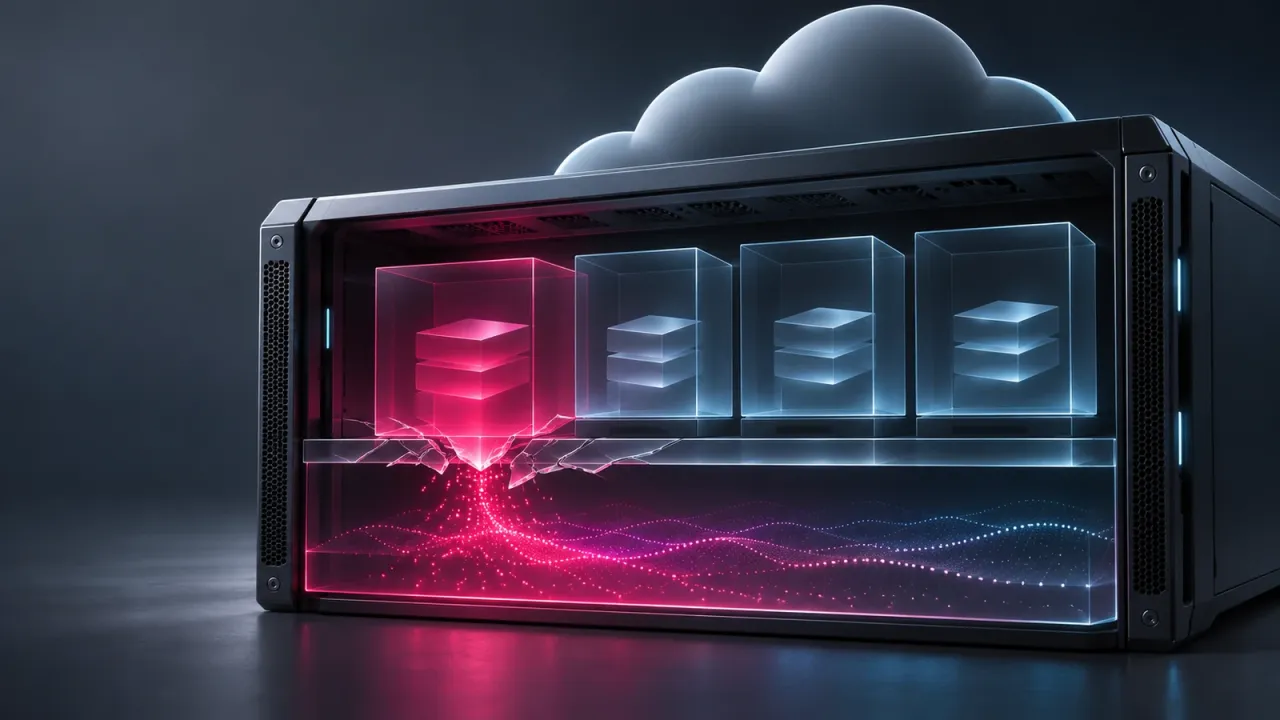
Výskumníci na cloude DigitalOcean ukázali, že virtuálny server dokáže pri špecifickej konfigurácii prekročiť hranicu, ktorá ho oddeľuje od fyzického hostiteľa. Prevádzkovateľ potvrdil test s približne 127 GB pamäte a opravil vlastnú infraštruktúru. Firmy s vlastnými KVM hostiteľmi na AMD by mali preveriť nastavenie vnorenej virtualizácie a aktualizácie jadra.
Čo sa naozaj podarilo prečítať
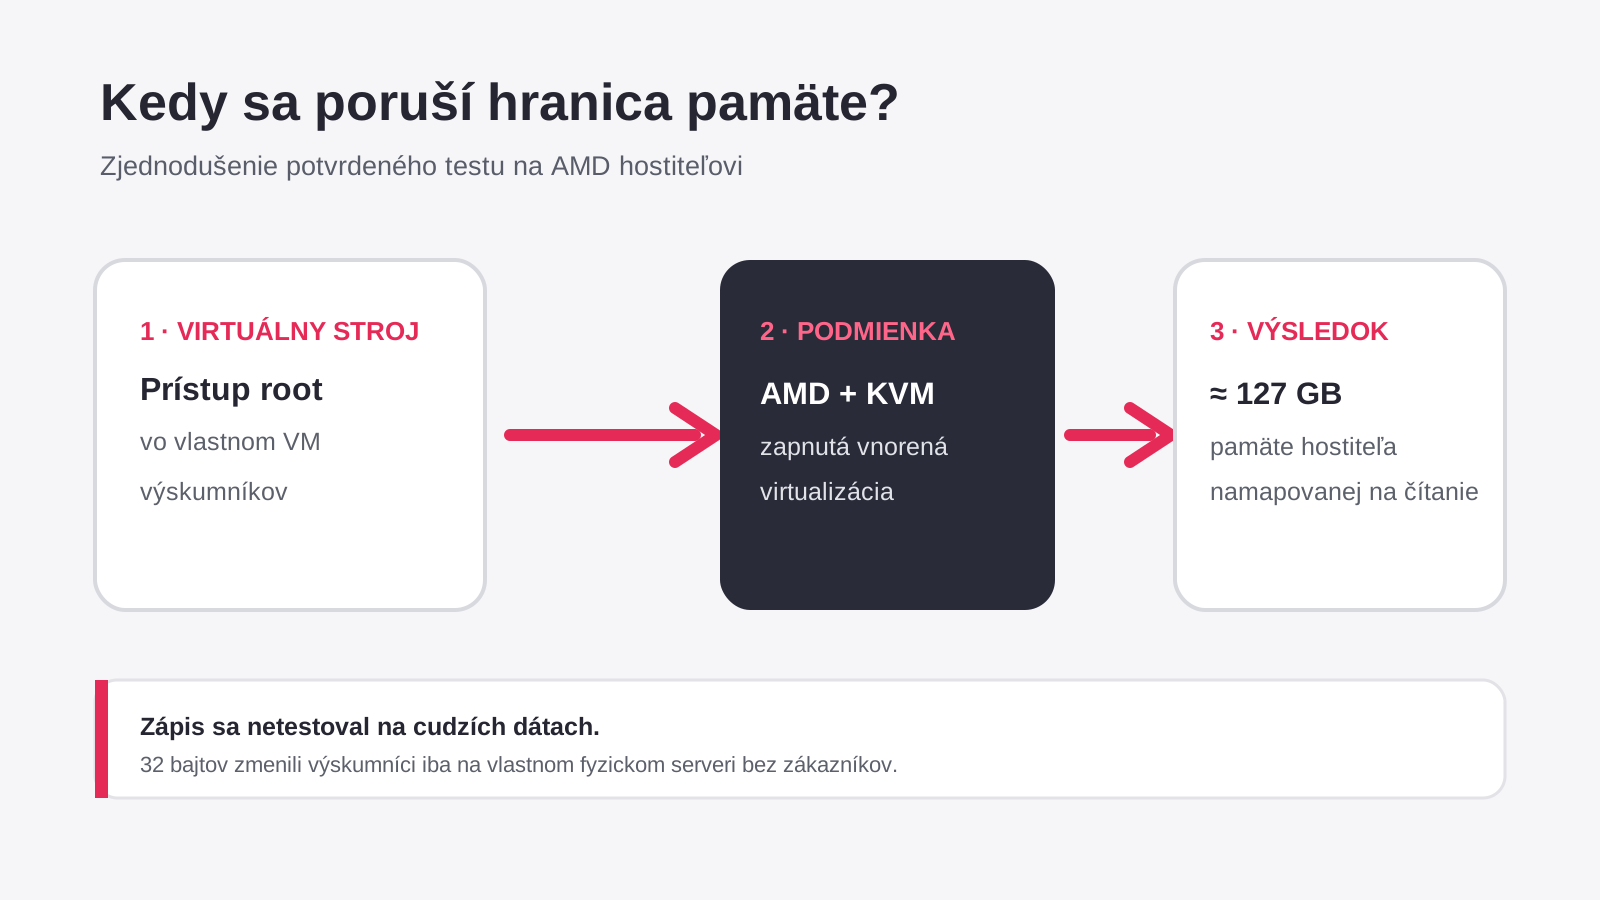
Spoločnosť DigitalOcean 19. novembra opísala test zraniteľnosti CVE-2026-99312 v KVM, teda vo virtualizačnej vrstve linuxového jadra. Výskumník Oren Yomtov zo spoločnosti Terra Security mal oprávnenia root vo vlastnom virtuálnom serveri typu Droplet. Z neho sa dostal za hranicu pridelenú tomuto serveru: najprv získal informáciu o jadre fyzického hostiteľa, následne namapoval približne 127 GB jeho operačnej pamäte v režime iba na čítanie. Na zdieľanom hostiteľovi môže byť v pamäti aj obsah iných virtuálnych serverov. To však nie je potvrdenie, že výskumník čítal konkrétne zákaznícke dáta. [1] [2]
Možnosť zápisu tím overil oddelene na vlastnom fyzickom serveri AMD, kde neboli zákazníci. Z virtuálneho stroja zmenil 32 zvolených bajtov v živej stránke pamäte jadra hostiteľa. DigitalOcean tento výsledok potvrdil a chybu vo svojej zdieľanej infraštruktúre vyhodnotil ako kritickú. Verejné zdroje zatiaľ nepreukazujú zneužitie mimo bezpečnostného výskumu ani únik dát konkrétnych zákazníkov. [1] [2]
Prečo nestačí mať „len virtuálny server“
KVM rozhoduje, ku ktorej fyzickej pamäti smie virtuálny stroj pristupovať. V tomto prípade chybná obsluha resetu vnoreného virtuálneho procesora ponechala starý odkaz na pamäťovú tabuľku. Keď systém dané miesto znovu použil, virtuálny stroj si za určitých podmienok dokázal pripraviť mapovanie k pamäti hostiteľa. Technický detail je zložitý, dôsledok jednoduchý: hranica medzi zákazníckym virtuálnym strojom a fyzickým serverom nemusí držať. [2] [3]
Nejde o chybu, ktorú môže ktokoľvek na internete vyvolať jedinou požiadavkou. Potrebné je ovládanie virtuálneho stroja s oprávnením root na zraniteľnom hostiteľovi s procesorom AMD a zapnutou vnorenou virtualizáciou. Intelové hostitele ani bežná konfigurácia bez tejto funkcie podľa dostupných analýz zasiahnuté nie sú. Riziko sa preto líši medzi prevádzkovateľmi a závisí od reálnej konfigurácie, nie iba od označenia „Linux“ či „cloud“. Red Hat hodnotí problém pre svoju produktovú situáciu miernejšie než DigitalOcean pre zdieľaný cloud. [1] [2] [4]
Kedy sa o chybe dozvedeli správcovia
Terra Security uvádza, že problém oznámila správcom KVM 21. októbra 2026. Oprava sa dostala do hlavnej vetvy 2. novembra a 17. novembra do stabilných vetiev jadra 7.3.5, 6.18.64 a 6.12.118. Záznam CVE bol zverejnený 18. novembra; v ten deň vyšiel aj technický rozbor výskumníkov. DigitalOcean uverejnil vlastné potvrdenie 19. novembra a český CSIRT.CZ upozornil na zraniteľnosť 20. novembra. Kód, ktorý problém otvoril, vznikol podľa výskumníkov pri oprave inej chyby v roku 2022. [1] [2] [3] [5]
DigitalOcean tvrdí, že chybu na svojich hostiteľoch vyriešil živou opravou jadra a zákazníci jeho Dropletov nemusia pre túto konkrétnu aktualizáciu nič robiť. To sa nedá automaticky preniesť na iného poskytovateľa. Firma využívajúca prenajatý virtuálny server sa má pozrieť na oznámenie vlastného dodávateľa; hostiteľské jadro totiž spravuje poskytovateľ. [1]
Ako preveriť vlastné riziko
- Zistite, kto prevádzkuje fyzický hostiteľ. Ak kupujete iba virtuálny server, vyžiadajte si od poskytovateľa stav opravy CVE-2026-99312 a informáciu, či používa dotknutú konfiguráciu AMD s vnorenou virtualizáciou.
- Pri vlastnom KVM inventarizujte hostitele. Overte typ procesora, či je zapnuté vnorenie v module
kvm_amd, a presnú verziu či bezpečnostný stav jadra podľa vašej distribúcie. Distribúcie môžu opravu preniesť aj do svojej vetvy bez rovnakého čísla upstream verzie. - Aktualizujte hostiteľské jadro. Upstream opravu obsahujú vetvy 6.12.118, 6.18.64, 7.3.5 a novšie príslušné vydania. Pri firemnej distribúcii sa riaďte jej vlastným bezpečnostným oznamom a naplánujte overené nasadenie aj prípadný reštart.
- Ak aktualizácia musí počkať, zvážte vypnutie vnorenej virtualizácie. DigitalOcean a Terra odporúčajú nastaviť parameter
nestedmodulukvm_amdna 0. Pred zmenou si overte, či túto funkciu nepotrebujú zákaznícke alebo interné virtuálne stroje; zásah plánujte ako zmenu hostiteľskej platformy. - Po zmene skontrolujte stav. Evidujte, ktoré fyzické uzly boli aktualizované, ktoré boli vypnutím funkcie dočasne chránené a či sa virtuálne stroje správne presunuli alebo spustili. Samotná aktualizácia operačného systému vo vnútri hosťovského VM hostiteľskú chybu neopraví.
Čo z toho vyplýva pre firmu
Pre väčšinu firiem je prvou otázkou zodpovednosť: viete, kto spravuje fyzický server pod vaším cloudom a ako oznamuje opravy? Vlastný hosting vyžaduje aj prehľad o nastaveniach hypervízora, nielen o aktualizáciách webovej aplikácie. Potvrdený test 127 GB ukazuje technicky vážny dopad, no jeho podmienky sú úzke a nie je dôkazom plošného napadnutia cloudu. Práve takýto rozdiel medzi možným dopadom a skutočnou expozíciou rozhoduje o správnej priorite opravy.
Ak si nie ste istí, kto spravuje vaše servery, aktualizácie a zálohy, Faust Agency vám pomôže zmapovať IT prostredie a určiť priority nápravy.
Zdroje a ďalšie čítanie
Odkazy vedú na pôvodné oznámenia, správy a dokumentáciu, z ktorých článok vychádza.