Slovenčina
Kybernetická bezpečnost / Cloud a servery
Z virtuálního serveru přečetli přibližně 127 GB paměti hostitele. Chyba KVM se týká AMD
Výzkumníci v cloudu DigitalOcean ukázali, že virtuální server dokáže při specifické konfiguraci překročit hranici, která ho odděluje od fyzického hostitele. Provozovatel potvrdil test s přibližně 127 GB paměti a opravil vlastní infrastrukturu. Firmy s vlastními KVM hostiteli na AMD by měly prověřit nastavení vnořené virtualizace a aktualizace jádra.
Co se skutečně podařilo přečíst
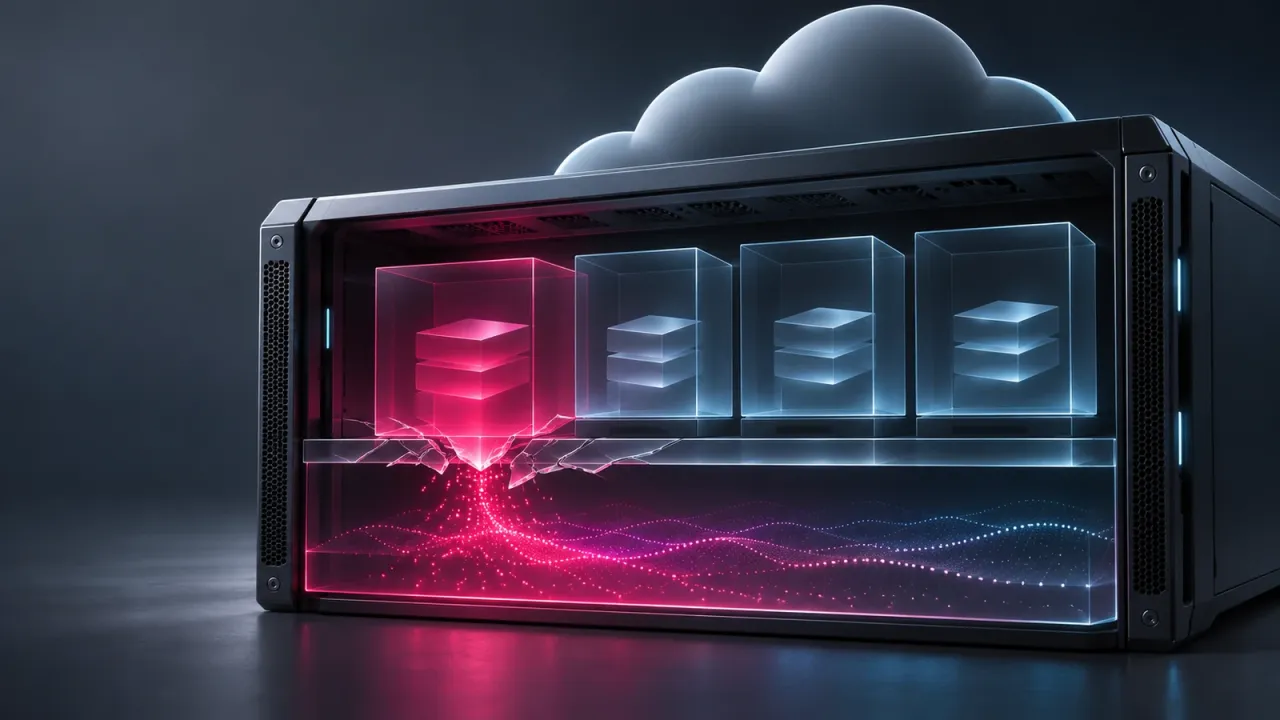
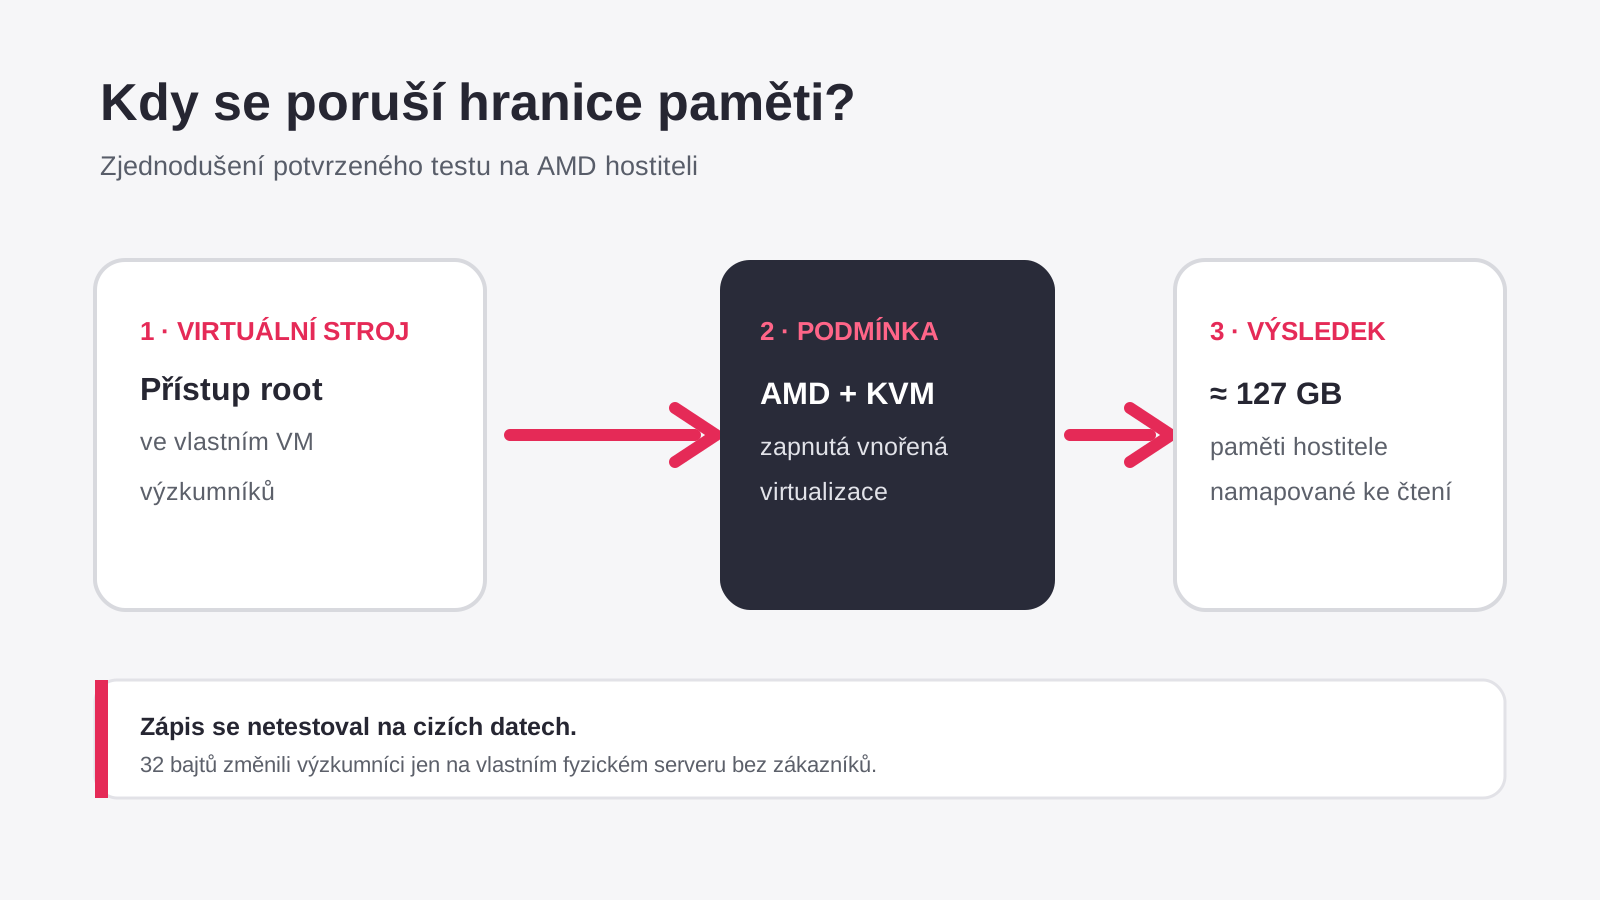
Společnost DigitalOcean 19. listopadu popsala test zranitelnosti CVE-2026-99312 v KVM, tedy ve virtualizační vrstvě linuxového jádra. Výzkumník Oren Yomtov ze společnosti Terra Security měl oprávnění root ve vlastním virtuálním serveru typu Droplet. Z něj se dostal za hranici přidělenou tomuto serveru: nejprve získal informaci o jádře fyzického hostitele, následně namapoval přibližně 127 GB jeho operační paměti v režimu pouze pro čtení. Na sdíleném hostiteli může být v paměti i obsah jiných virtuálních serverů. To však není potvrzení, že výzkumník četl konkrétní zákaznická data. [1] [2]
Možnost zápisu tým ověřil odděleně na vlastním fyzickém serveru AMD, kde nebyli žádní zákazníci. Z virtuálního stroje změnil 32 zvolených bajtů v živé stránce paměti jádra hostitele. DigitalOcean tento výsledek potvrdil a chybu ve své sdílené infrastruktuře vyhodnotil jako kritickou. Veřejné zdroje zatím neprokazují zneužití mimo bezpečnostní výzkum ani únik dat konkrétních zákazníků. [1] [2]
Proč nestačí mít „jen virtuální server“
KVM rozhoduje, ke které fyzické paměti smí virtuální stroj přistupovat. V tomto případě chybná obsluha resetu vnořeného virtuálního procesoru ponechala starý odkaz na paměťovou tabulku. Když systém dané místo znovu použil, virtuální stroj si za určitých podmínek dokázal připravit mapování k paměti hostitele. Technický detail je složitý, důsledek jednoduchý: hranice mezi zákaznickým virtuálním strojem a fyzickým serverem nemusí držet. [2] [3]
Nejde o chybu, kterou může kdokoli na internetu vyvolat jediným požadavkem. Je potřeba ovládat virtuální stroj s oprávněním root na zranitelném hostiteli s procesorem AMD a zapnutou vnořenou virtualizací. Hostitelé s procesory Intel ani běžná konfigurace bez této funkce podle dostupných analýz zasaženy nejsou. Riziko se proto liší mezi provozovateli a závisí na reálné konfiguraci, nikoli jen na označení „Linux“ či „cloud“. Red Hat hodnotí problém pro svou produktovou situaci mírněji než DigitalOcean pro sdílený cloud. [1] [2] [4]
Kdy se o chybě dozvěděli správci
Terra Security uvádí, že problém oznámila správcům KVM 21. října 2026. Oprava se dostala do hlavní větve 2. listopadu a 17. listopadu do stabilních větví jádra 7.3.5, 6.18.64 a 6.12.118. Záznam CVE byl zveřejněn 18. listopadu; ten den vyšel i technický rozbor výzkumníků. DigitalOcean zveřejnil vlastní potvrzení 19. listopadu a český CSIRT.CZ na zranitelnost upozornil 20. listopadu. Kód, který problém otevřel, vznikl podle výzkumníků při opravě jiné chyby v roce 2022. [1] [2] [3] [5]
DigitalOcean tvrdí, že chybu na svých hostitelích vyřešil živou opravou jádra a zákazníci jeho Dropletů nemusí kvůli této konkrétní aktualizaci nic dělat. To nelze automaticky přenést na jiného poskytovatele. Firma, která využívá pronajatý virtuální server, se má podívat na oznámení vlastního dodavatele; hostitelské jádro totiž spravuje poskytovatel. [1]
Jak prověřit vlastní riziko
- Zjistěte, kdo provozuje fyzického hostitele. Pokud kupujete jen virtuální server, vyžádejte si od poskytovatele stav opravy CVE-2026-99312 a informaci, zda používá dotčenou konfiguraci AMD s vnořenou virtualizací.
- U vlastního KVM inventarizujte hostitele. Ověřte typ procesoru, zda je zapnuté vnoření v modulu
kvm_amd, a přesnou verzi či bezpečnostní stav jádra podle vaší distribuce. Distribuce mohou opravu přenést i do své větve bez stejného čísla upstream verze. - Aktualizujte hostitelské jádro. Upstream opravu obsahují větve 6.12.118, 6.18.64, 7.3.5 a novější příslušná vydání. U firemní distribuce se řiďte jejím vlastním bezpečnostním oznámením a naplánujte ověřené nasazení i případný restart.
- Pokud aktualizace musí počkat, zvažte vypnutí vnořené virtualizace. DigitalOcean a Terra doporučují nastavit parametr
nestedmodulukvm_amdna 0. Před změnou si ověřte, zda tuto funkci nepotřebují zákaznické nebo interní virtuální stroje; zásah plánujte jako změnu hostitelské platformy. - Po změně zkontrolujte stav. Evidujte, které fyzické uzly byly aktualizovány, které byly vypnutím funkce dočasně chráněny a zda se virtuální stroje správně přesunuly nebo spustily. Samotná aktualizace operačního systému uvnitř hostovského VM hostitelskou chybu neopraví.
Co z toho plyne pro firmu
Pro většinu firem je první otázkou odpovědnost: víte, kdo spravuje fyzický server pod vaším cloudem a jak oznamuje opravy? Vlastní hosting vyžaduje i přehled o nastavení hypervizoru, nejen o aktualizacích webové aplikace. Potvrzený test se 127 GB ukazuje technicky vážný dopad, jeho podmínky jsou však úzké a nejde o důkaz plošného napadení cloudu. Právě takový rozdíl mezi možným dopadem a skutečnou expozicí rozhoduje o správné prioritě opravy.
Pokud si nejste jisti, kdo spravuje vaše servery, aktualizace a zálohy, Faust Agency vám pomůže zmapovat IT prostředí a určit priority nápravy.
Zdroje a další čtení
Odkazy vedou na původní oznámení, zprávy a dokumentaci, ze kterých článek vychází.